2026年11月4日、人気ゲーム「勝利の女神:NIKKE」の運営が、PC版ランチャーが読み込むファイルを第三者に改ざんされていたと発表しました。ランチャーを起動しただけで、遠隔操作型の不正プログラムが動いた可能性があります。
Xでは「アンインストールしたのにユーザーフォルダにファイルが残っていて、中にいろんなサイトのIDとパスワードが書かれていた」という報告も出ていて、かなり騒がれています。
怪しいサイトを開いたわけでも、出どころ不明のソフトを入れたわけでもありません。公式のランチャーを、いつも通り起動しただけです。この記事では、現役ネットワークエンジニア(以下、NE)の目線で、何が起きたのかを構成図で整理し、当てはまる人がやることと、「次はアプリが狙われるのか」という疑問について書きます。
何が起きたのか
- NIKKEのPC版ランチャーが、起動のたびに公式の配信サーバー(CDN)から読み込むスクリプト4件が書き換えられていた
- 書き換えられたスクリプトは、攻撃者のサーバーから遠隔操作ツールを取り込む仕組みになっていた
- 運営は11月4日にファイルを正しいものに差し替え、11月5日から公式クライアントで検査・削除ができるようにした
対象は、2026年9月27日15時41分以降にWindows版のPCランチャーを一度でも起動した人です。スマホ版はランチャーを使わないため、影響はないと発表されています。
公式ランチャーが入口になった流れ
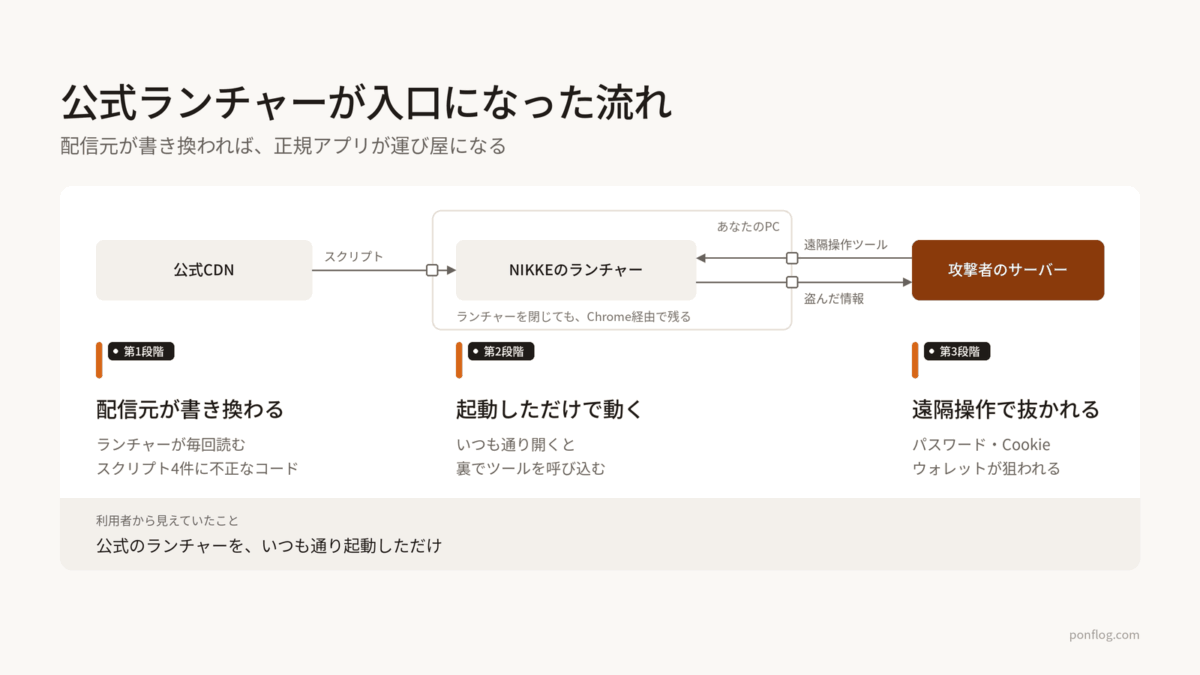
ポイントは、ランチャーのプログラム本体ではなく、ランチャーが外から読み込む部品が書き換えられたことです。
最近のアプリは、中身をすべて自分の中に持っているわけではありません。お知らせの表示や画面の一部などは、起動するたびに配信サーバーから最新のファイルを取ってきて動かしています。この仕組みのおかげで、アプリを更新しなくても内容を変えられます。
今回はその「毎回取ってくるファイル」が書き換えられました。配信元は公式なので、ランチャーから見れば正しいファイルを読んだのと区別がつきません。利用者のPCにあるウイルス対策ソフトも、公式アプリが公式の配信元から取ってきた通信を、最初から疑うのは難しいはずです。
運営の発表では、改ざんと同じ日に、ゲームサービスの一部で使っていたドメインが第三者に乗っ取られていたことも分かっています。ただ、CDN上のファイルがどうやって書き換えられたのかは、まだ調査中です。
改ざんから遮断までの時系列
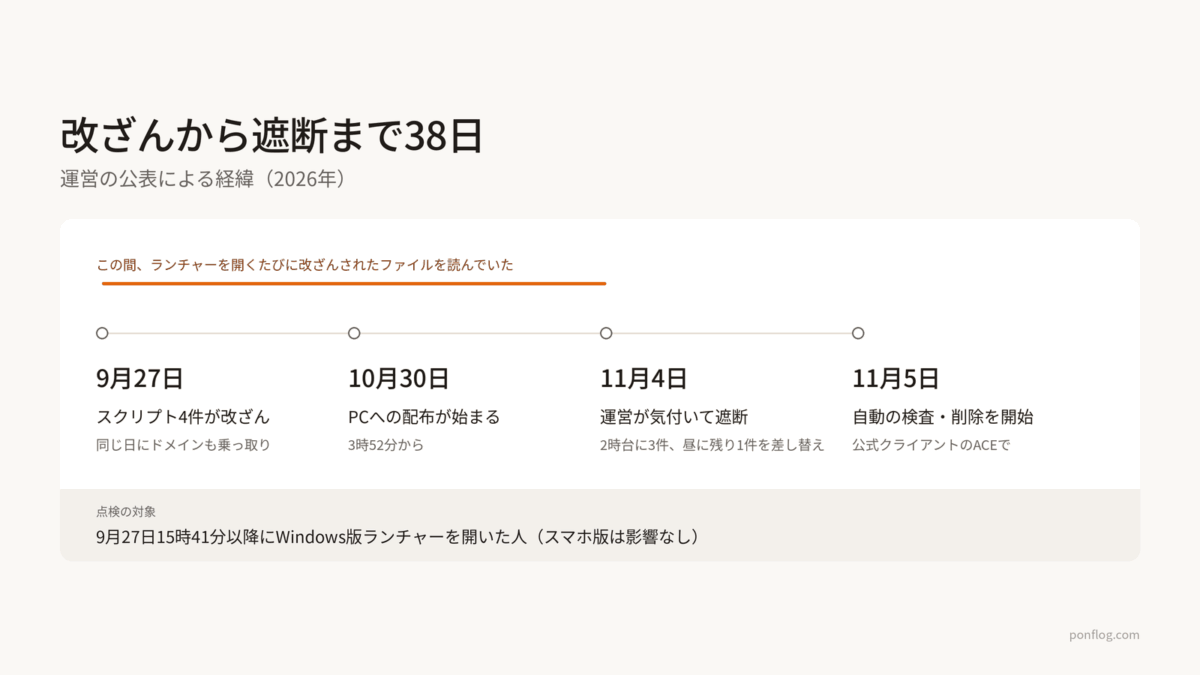
改ざんから運営が気付くまで、38日かかっています。運営の発表では、実際にPCへの配布が始まったのは10月30日からです。
一方で、公式発表より前に問題を報告していた外部の研究者は、遅くとも10月23日ごろには遠隔操作ツールが動いた記録があるとしています。日付には食い違いがあるので、9月27日以降に起動した人は、配布開始日にかかわらず点検しておくのが安全です。
何ができるマルウェアだったのか
研究者や海外メディアの分析によると、取り込まれたツールは次のようなことができたとされています。
- PC上でコマンドを実行する
- ファイルを探して、外に持ち出す
- 画面を撮影する
- ブラウザに保存したパスワードやログイン状態(Cookie)を盗む
- NIKKEのアカウント情報や、暗号資産ウォレットのデータを盗む
さらにWindowsでは、Chromeに読み込まれるファイルを仕込み、ランチャーを閉じた後も動き続けられる仕組みもあったと報告されています。冒頭のXの報告のように、ゲームをアンインストールしても安心できないのはこのためです。
なお、ログからはツールが動いたことは分かっても、攻撃者が実際に何をしたかまでは分かりません。「動いた形跡がある=何を盗られたか分からない」と考えて対処するのが基本です。
当てはまる人がやること
手順1:PCを点検する
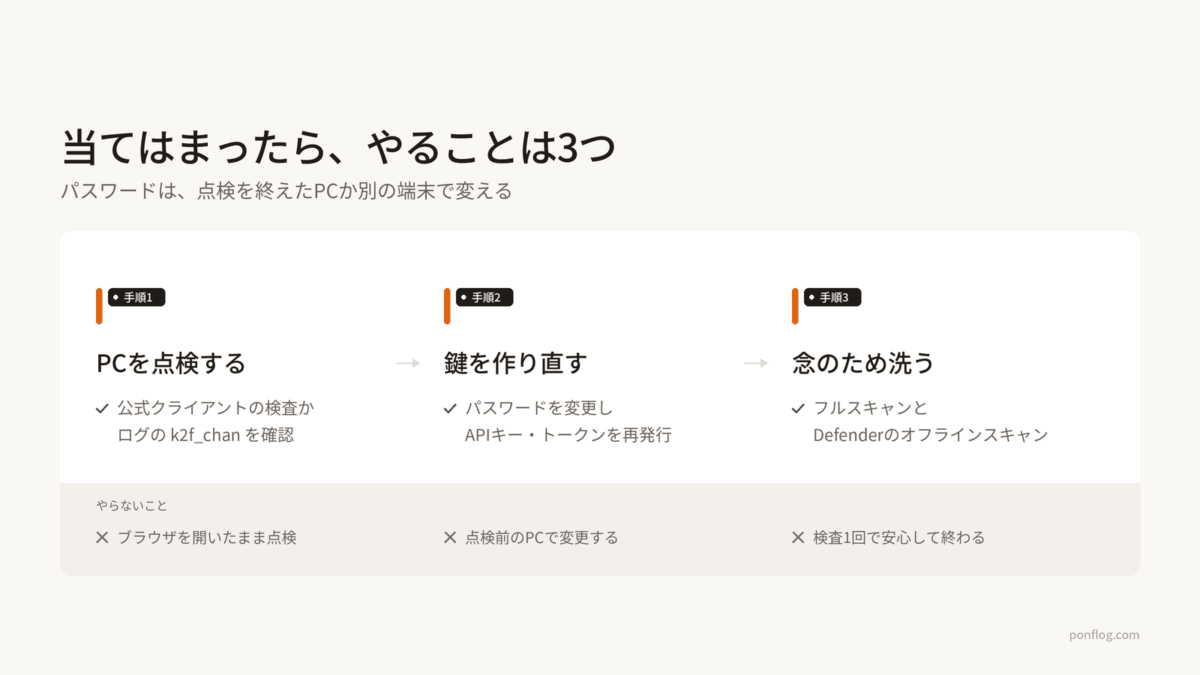
運営は、公式PCクライアントに入っているセキュリティ機能(ACE)に、11月5日8時から今回の不正プログラムを検査・削除する機能を追加しています。まずはこれを使うのが一番手軽です。
注意点として、点検の前にChromeなどのブラウザを完全に終了してください。ブラウザを開いたままだと、一部のファイルを削除できない場合があると案内されています。
ランチャーを入れていない人向けには、手動での確認方法も公開されています。インストール先のランチャーのログ(Launcher/intl_service/debug.log)に「k2f_chan registered」という文字があれば、不正プログラムが動いた可能性があります。手順は多いので、公式の案内を見ながら進めてください。
また研究者は、ランチャーを再び開く前に、キャッシュ(%APPDATA%\nikke_launcher\tbs_cache)を消すよう勧めています。改ざんされたファイルがキャッシュに残っている可能性があるためです。
手順2:パスワードやキーを作り直す
そのPCで使ったことがあるサービスのパスワードを変更します。ブラウザに保存していたものは特に優先です。開発や仕事でAPIキーやアクセストークンをPCに置いていた人は、変更ではなく破棄して再発行してください。
ログイン状態(Cookie)も盗まれている可能性があるので、サービスに「すべての端末からログアウト」の機能があれば、あわせて使っておくと安心です。Cookieがあると、パスワードや二段階認証を通らずに入られてしまうことがあるためです。
大事なのは、点検を終えたPCか、影響を受けていない別の端末で作業することです。感染したままのPCで変更すると、新しいパスワードもそのまま盗まれる可能性があります。
手順3:念のためスキャンする
最後に、ウイルス対策ソフトのフルスキャンと、Microsoft Defenderのオフラインスキャンを実行します。公式の検査で1回きれいになったからといって、それで終わりにしないのがポイントです。
研究者は、遠隔操作で別のマルウェアが入れられた可能性もあるとして、感染が確認されたPCはOSの再インストールも勧めています。不安が残る場合や、仕事のデータを扱うPCなら、作り直すほうが確実です。
次に狙われるのは「アプリ」なのか
Xでは「次はアプリが狙われるのでは」「同じ会社のゲームは全部危ないのでは」という声も見かけます。僕の考えは、狙われているのはアプリそのものより、「信頼されている配信経路」だということです。
今回の攻撃は、ソフトウェアの供給元や配信の途中を狙う「サプライチェーン攻撃」と呼ばれるものです。利用者がどれだけ気をつけていても、公式から届くものを疑うのは現実的ではありません。だからこそ、攻撃者にとっては効率がいい入口になります。
スマホ版が影響を受けなかったのは、スマホが安全だからというより、今回の入口がPCランチャーだったからです。起動のたびに外からスクリプトを取ってきて動かす仕組みは、ゲームのランチャーに限らず、いろいろなアプリにあります。
なお、同じ配信元の他のゲームにも影響があるのでは、という話も出ていますが、公表や調査で確認されているのはNIKKEのPCランチャー経由の配布だけです。噂に振り回されず、続報を待つのがよいと思います。
使っていないゲームやアプリは消しておく
とはいえ、同じ仕組みを持つPCゲームのランチャーはたくさんあります。今回はNIKKEでしたが、配信元が乗っ取られれば、どのランチャーでも起こりうる話です。
利用者にできる一番シンプルな対策は、使っていないものを消しておくことです。入っているアプリが多いほど、外からファイルを取ってくる入口も増えます。もう遊んでいないゲームのランチャーが、PCの起動と一緒に裏で立ち上がっている、ということもよくあります。
- しばらく遊んでいないゲームとランチャーは、アンインストールする
- ゲームに限らず、昔入れたまま使っていないアプリも見直す
- 残すものは、PCの起動時に自動で立ち上がらない設定にする
ただし、消すのは「これから」の入口を減らす対策です。今回のように、すでに入り込んだものはアンインストールしても残ることがあるので、当てはまる人は前の章の点検を先に済ませてください。
運営側から見ると
運営は再発防止策として、監視の強化、ランチャーが読み込む外部ファイルが改ざんされていないかを確かめる仕組み、ランチャーの権限を必要最小限に絞ることを挙げています。
2つ目は、Webの世界ではSRI(サブリソース完全性)という考え方で知られています。読み込むファイルの「正しい中身の指紋」をあらかじめ持っておき、中身が1文字でも違えば実行しない、という仕組みです。配信元が乗っ取られても、指紋が合わなければ動かないので、今回のような攻撃を止められます。
NEの目線で付け加えると、使わなくなったドメインや、外部に頼っている配信先の管理も重要です。今回もドメインの乗っ取りが起きていたように、自分たちの管理から外れたものが入口になるケースは珍しくありません。
ゲーム用のPCで、ネットバンキングもしていませんか
家のPCは、ゲームも買い物もネットバンキングも1台でこなす、という人がほとんどだと思います。今回のツールが狙ったのは、ゲームのアカウントだけではありません。そのPCのブラウザに保存されていたパスワードやログイン状態です。つまり、ゲームと関係ないサービスまで、まとめて被害を受ける可能性がありました。
PCを分けるのは現実的ではないので、今回をきっかけに次のような備えをしておくと、同じことが起きても被害を小さくできます。
- パスワードはブラウザに保存せず、パスワード管理アプリにまとめる
- 大事なサービスは、二段階認証を必ずオンにする(パスワードが盗まれても、それだけではログインされにくい)
- 銀行や証券の操作は、スマホの公式アプリで行う
特に二段階認証は、今回のようにパスワードが盗まれた後の「最後の砦」になります。全部は無理でも、お金とメールのアカウントだけは先にやっておくのがおすすめです。
まとめ
- NIKKEのPCランチャーが読み込むスクリプトが改ざんされ、起動しただけで遠隔操作ツールが動いた可能性がある
- 対象は9月27日15時41分以降にWindows版ランチャーを起動した人で、スマホ版は影響なし
- 点検はブラウザを閉じてから。パスワード変更は点検後のPCか別の端末で
- 狙われているのは「アプリ」より「信頼されている配信経路」
- 使っていないゲームやアプリは消して、入口を減らしておく
侵入経路や被害の範囲はまだ調査中なので、続報が出たらこの記事も更新します。公開情報をまとめたものなので、詳しい方で補足や違う見方があれば、X(@ponflog)で教えてください。
参考情報
- 勝利の女神:NIKKE公式:PCランチャーのセキュリティインシデントおよび今後の対応について
- 勝利の女神:NIKKE公式:PCランチャーのセキュリティに関する手動確認方法のご案内
- ITmedia NEWS:人気ゲーム「NIKKE」公式PCランチャーで不正プログラム実行か
- BleepingComputer:NIKKE PC game launcher hacked to spread remote access, data-stealing malware
- MotherSphere氏の技術レポート(GitHub)