「AIにブラウザで調べものをさせている」「Claude CodeやCursorにWebサイトの動作確認を任せている」という人は、ここ数日の話題に注意してください。
2026年11月3日、海外の開発者が「AIエージェントが使うブラウザに、修正されていない重大な脆弱性が残っている」と警告し、X上で100万回以上表示されて大きく広まりました。
結論から言うと、Chromeを最新にしていても、AIが別のブラウザを使っていれば安全とは限りません。この記事では、現役ネットワークエンジニア(以下、NE)の筆者が、自分のMacで実際に確認した手順と結果をまとめます。なお、公開情報と筆者の環境での確認をもとにしているので、使い方や環境によっては違う部分があるかもしれません。
※2026年11月4日追記:Xでいただいた情報をもとに、Playwright MCPの動作についての説明を修正しました。ご指摘ありがとうございます。
何が起きたのか:ポイントは3つ
話題になっている内容を整理すると、次の3点です。
- Chromeに重大な脆弱性が4件見つかり、10月27日に修正された
CVE-2026-118306・118331・118348・118344の4件で、いずれも深刻度は最高ランクの「Critical」です。細工したWebページを開くだけで悪用されるおそれがあり、118306はブラウザの隔離(サンドボックス)の外でコードを実行できる可能性があるとされています。修正版はChrome 156.0.8078.73(Mac・Windowsは.73/.74)です。 - 「Playwright」に同梱されているブラウザは、まだ直っていない
Playwrightは、プログラムからブラウザを操作するためのツールです。最新の安定版1.64.1が同梱しているChromium(Chromeの元になっているブラウザ)は156.0.8078.4で、修正版より前のものです。記事執筆時点(11月3日)で、修正済みのChromiumを同梱した安定版はまだ出ていません。 - しかも同梱のChromiumは、初期設定ではサンドボックスなしで起動する
サンドボックスは、Webページの中身をブラウザの中に閉じ込めておく仕組みです。Playwrightをライブラリとして使う場合、設定で明示的にオンにしない限り、これを無効にした状態でブラウザを起動します。
つまり、使い方によっては、「古いブラウザ」が「守りを外した状態」で、AIの判断で外部サイトを開いている可能性がある、というのが今回の警告です。しかもそのブラウザは、あなたのファイルやSSHの鍵、ログイン中のセッションがある同じPCの上で動いています。
「AIにブラウザを触らせる」には2つのパターンがある
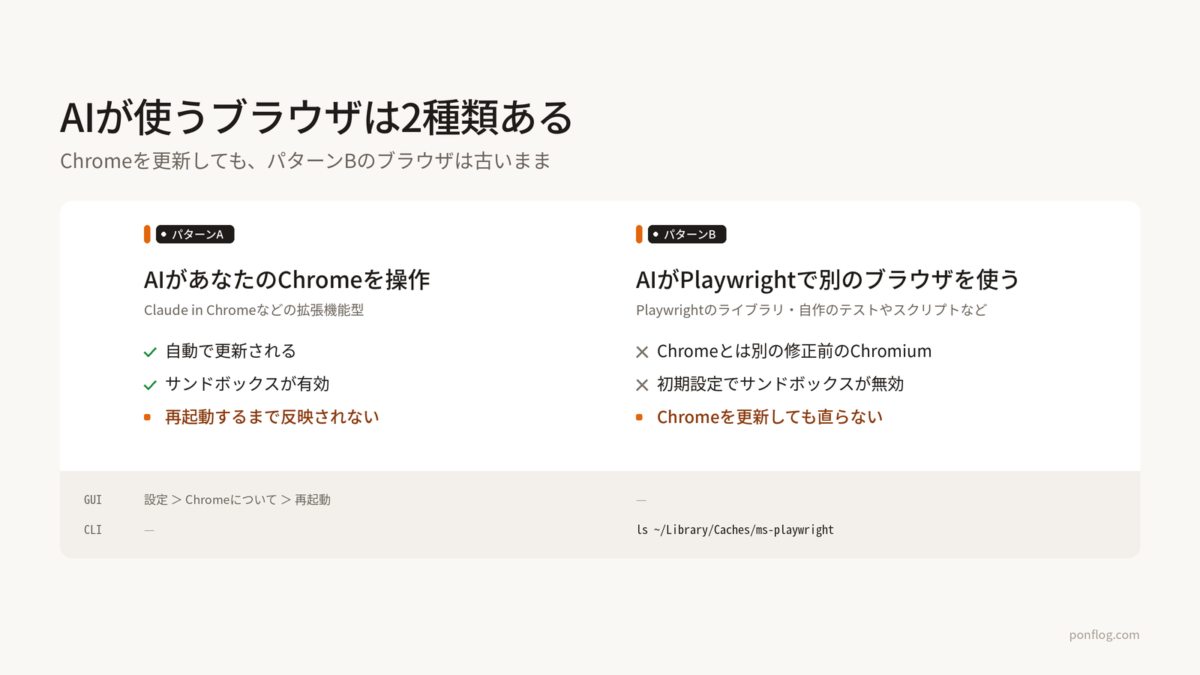
ここで大事なのは、AIがどのブラウザを使っているかです。大きく分けて2つのパターンがあり、注意する点がまったく違います。
パターンA:AIがあなたのChromeを操作している
Claude in ChromeのようなChromeの拡張機能型は、あなたが普段使っているChrome本体をAIが操作します。Chromeは自動で更新され、サンドボックスも有効なので、今回の「古いブラウザ+サンドボックスなし」には当てはまりません。
ただし落とし穴があります。Chromeの更新は、再起動するまで反映されません。ダウンロードが済んでいても、Chromeを開きっぱなしにしていると古いバージョンのまま動き続けます。
パターンB:AIがPlaywrightで別のブラウザを使っている
Playwrightをテスト用のライブラリとして使っている場合(自作のスクリプトや、AIに書かせたE2Eテストなど)は、Chromeとは別に、Playwright専用のChromiumがダウンロードされています。
一方、AIにブラウザを操作させるPlaywright MCPは、Macでは基本的にインストール済みのChromeを使い、サンドボックスも有効で起動します。ただし、設定で同梱のChromiumを指定している場合や、Linux環境では同梱のChromiumが使われることがあります。どのブラウザが動いているかは、使い方と設定によって違うので、次の章の方法で一度確認してみてください。
同梱のChromiumは、Chromeをいくら更新しても関係ありません。Playwright側が新しいChromiumを同梱するまで古いままで、しかも初期設定ではサンドボックスなしで動きます。今回の警告の本命はこちらです。
自分のMacで確認してみた
筆者は普段からClaude in Chromeで調べものをさせているので、両方のパターンを確認してみました。
パターンAの確認:Chromeのバージョン
まずAIにChromeのバージョンを読み取らせたところ、155.0.8059.85でした。修正版より前で、しっかり該当していました。更新を後回しにして、Chromeを再起動していなかったのが原因です。
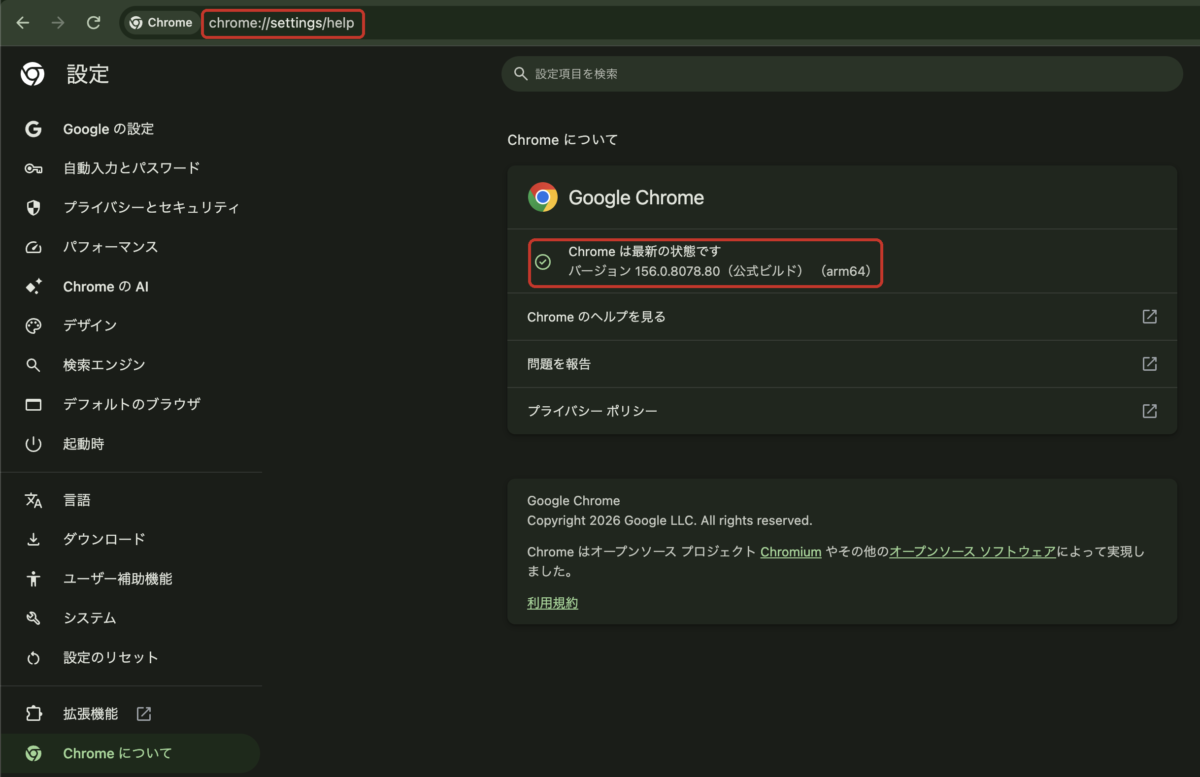
Chromeのアドレスバーにchrome://settings/helpと入力すると、更新の確認が始まります。ダウンロードが終わったら「再起動」を押せば完了です。再起動後は156.0.8078.80になり、「Chrome は最新の状態です」と表示されました。
パターンBの確認:Playwrightのブラウザがあるか
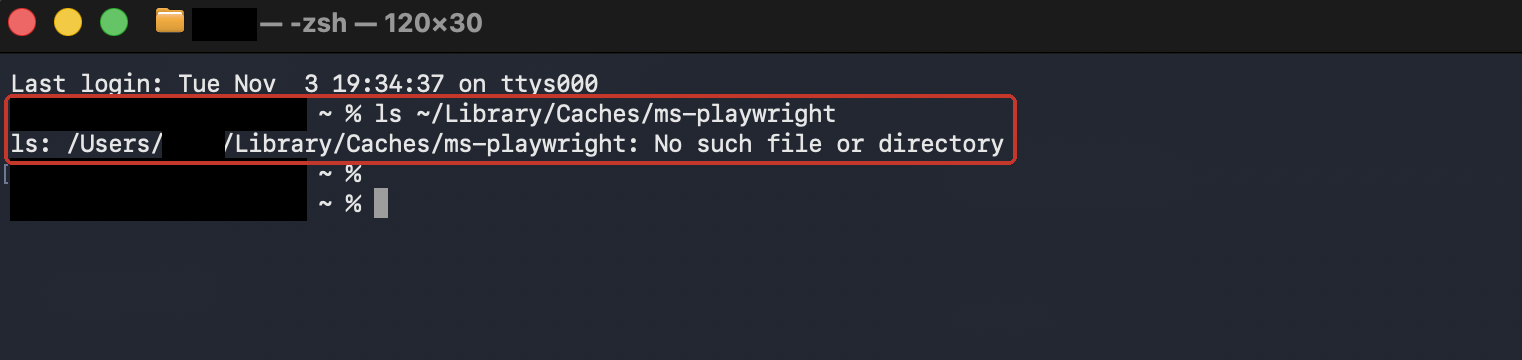
次に、Playwright専用のブラウザがダウンロードされていないかを確認します。Macならターミナルで次の1行を実行するだけです。
ls ~/Library/Caches/ms-playwright筆者の場合は「No such file or directory」と表示されました。フォルダ自体がないので、Playwrightのブラウザは入っておらず、パターンBには該当しませんでした。
WindowsやLinuxの場合は、場所が次のように変わります。
- Windows:
%USERPROFILE%\AppData\Local\ms-playwright - Linux:
~/.cache/ms-playwright
フォルダがあり、中にchromium-1248のような名前が並んでいたら、パターンBに該当している可能性があります。
該当していたときの対策
パターンAの人:更新して、必ず再起動する
やることはChromeの更新と再起動だけです。バージョンが156.0.8078.73以上(Macは.73/.74以上)になっていれば大丈夫です。AIに長時間ブラウザを操作させる人ほど、Chromeを閉じない時間が長くなりがちなので、定期的に再起動する習慣をつけておくと安心です。
パターンBの人:古いChromiumを使わない設定にする
こちらは少し手間がかかります。Playwrightのアップデートだけでは直らないのがポイントです。
- PCに入っている正規のChromeを使う:Playwrightの設定で
channel: 'chrome'を指定すると、同梱のChromiumではなく、更新済みのChromeを使って起動します。 - サンドボックスを明示的に有効にする:
chromiumSandbox: trueを指定します。Playwright MCPで同梱のChromiumを使う設定にしている場合は、--browser chromeで正規のChromeを使うようにするか、起動オプションに--sandboxを付けます。 - 外部サイトを見せるならコンテナや仮想マシンの中で動かす:万が一ブラウザが破られても、PC本体のファイルや鍵に届かないようにします。
- 修正済みの安定版が出たら更新する:記事執筆時点では、次の1.65がまだアルファ版です。安定版が出たら更新しましょう。
なお、サンドボックスを有効にしても、118306のような「サンドボックスの外に出る」脆弱性そのものは防げません。あくまで被害を小さくする対策で、本当の解決は修正済みのブラウザを使うことです。
過剰に怖がる必要はない
一方で、必要以上に慌てる話でもありません。冷静に見ておきたい点もあります。
- 悪用するには、AIが攻撃者の用意した悪意あるページを開く必要があります。自分で作ったサイトのテストにしか使っていないなら、リスクはかなり下がります。
- この4件について、現時点で実際の攻撃は報告されていません。
- Playwright自体の脆弱性ではなく、同梱しているChromiumが古いという問題です。Playwright MCPのように、正規のChromeで動く使い方なら影響は限られます。
ただ、AIが自分の判断で検索結果のページを次々に開く使い方では、「悪意あるページを開かない」と言い切るのは難しいのも事実です。AIに調べものを任せている人ほど、一度は確認しておく価値があります。
まとめ:AIに任せるほど、ブラウザの鮮度が大事になる
- AIがあなたのChromeを操作している人:更新して再起動するだけ。筆者も再起動忘れで該当していました。
- Playwrightの同梱Chromiumを使っている人:Chromeを更新しても直らない。正規のChrome+サンドボックス有効にするか、コンテナで動かす。
- 確認はどちらも1分で終わるので、今日のうちにやっておくのがおすすめです。
AIにブラウザ操作を任せると、自分では開かないようなページもAIが開くことになります。「自分は怪しいサイトを踏まないから大丈夫」が通用しなくなってきているのかもしれません。
筆者は公開情報と自分の環境での確認をもとにまとめています。AIツールは更新が早く、この記事の内容もすぐに古くなるかもしれません。「この設定ならこう動く」「ここは間違っている」「ほかにもこういう対策がある」といった情報があれば、ぜひXで教えてください。いただいた指摘は確認したうえで、この記事に反映していきます。
あわせて読みたい:「私はロボットではありません」に注意|業務PCで引っかからないためのClickFix対策を無害なデモで体験/AIエージェントの棚卸し、してますか? Drive整理で気づいた“放置された権限”の話