2026年10月、サイバー攻撃を受けたサービスが「元のシステムを直す」のではなく、「別の環境に作り直す」形で再開する例が相次いでいます。
きっかけの1つが、医療機関向けシステム「アットリンク」の発表です。Xでは「レガシーを直すより、AIで作り直した方が早いってこと?」という反応も話題になりました。
ただ、公式発表にAIの話は出てきません。ポイントは別のところにあります。
侵害された環境は、二度と信用しない。
この記事では、10月の3つの事例をもとに、次の3つを整理します。
- なぜ元の環境を再稼働させないのか
- 作り直すには何が必要なのか
- 自分の現場で何を確認すべきか
※2026年10月22日時点の公表情報にもとづきます。続報が出しだい追記します。
2026年10月に起きた3つの事例
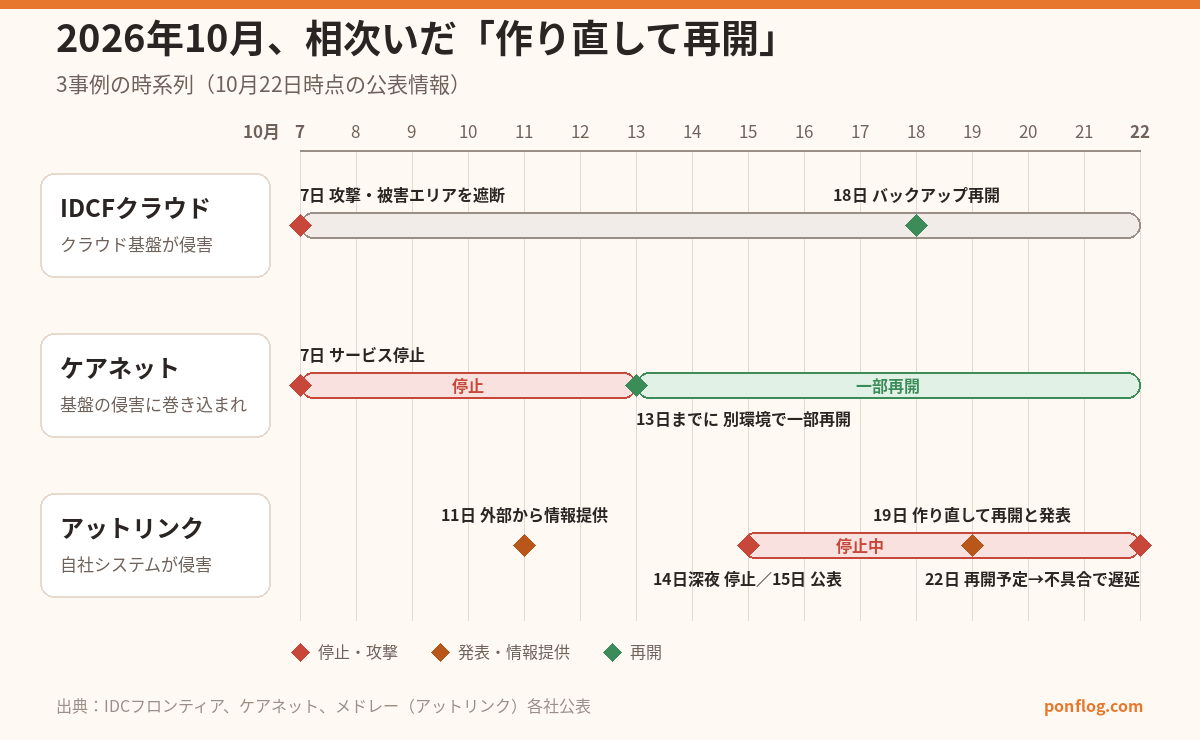
3つとも、元の環境には戻さず、別の場所で立て直す道を選んでいます。違いは「どこが侵害されたか」です。
IDCFクラウド:クラウド基盤そのものが侵害
10月7日、IDCフロンティアのクラウドサービスがランサムウェア攻撃を受けました。影響は495の企業・自治体に及んでいます。
同社は被害の拡大を防ぐため、被害エリアをネットワークから切り離しました。一時は「データは利用者自身のバックアップからしか戻せない」という見通しも示されています。
10月18日にはバックアップ機能が再開し、データを他のクラウドなどへ移せるようになりました。
ケアネット:基盤の侵害に巻き込まれた
ケアネットは、自社が攻撃されたわけではありません。使っていたIDCFクラウドが止まったことで、サービスも止まりました。
それでも同社は、攻撃前のバックアップを使って別の環境に新しいシステムを構築し、一部のサービスを再開しています。
アットリンク:自社システムが侵害
メドレーの産婦人科向けシステム「アットリンク」は、不正アクセスを受けて10月14日深夜から停止しています。影響を受けた可能性がある医療機関は、最大787件です。
メドレーは、元のシステムを再稼働させず、新サービス「@link クラウド β版」として別の環境に作り直すと発表しました。再開は10月22日の朝からの予定でしたが、不具合により遅れています。同日10時時点で、再開のめどは立っていません。
3事例の比較
| 事例 | 侵害された場所 | 復旧の方法 |
|---|---|---|
| IDCFクラウド | クラウド基盤 | 被害エリアを切り離し、安全確認後に機能を再開 |
| ケアネット | 利用していた基盤 | バックアップから別環境に構築 |
| アットリンク | 自社システム | 別環境に作り直してデータを移行 |
※アットリンクとIDCFの事案に関係があるという情報はありません。
なぜ「元の環境」を再稼働させないのか
一度侵害された環境は、「どこまで汚されたか」を完全には証明できません。だから、安全だと分かっている状態(Known Good)から作り直す方が確実です。
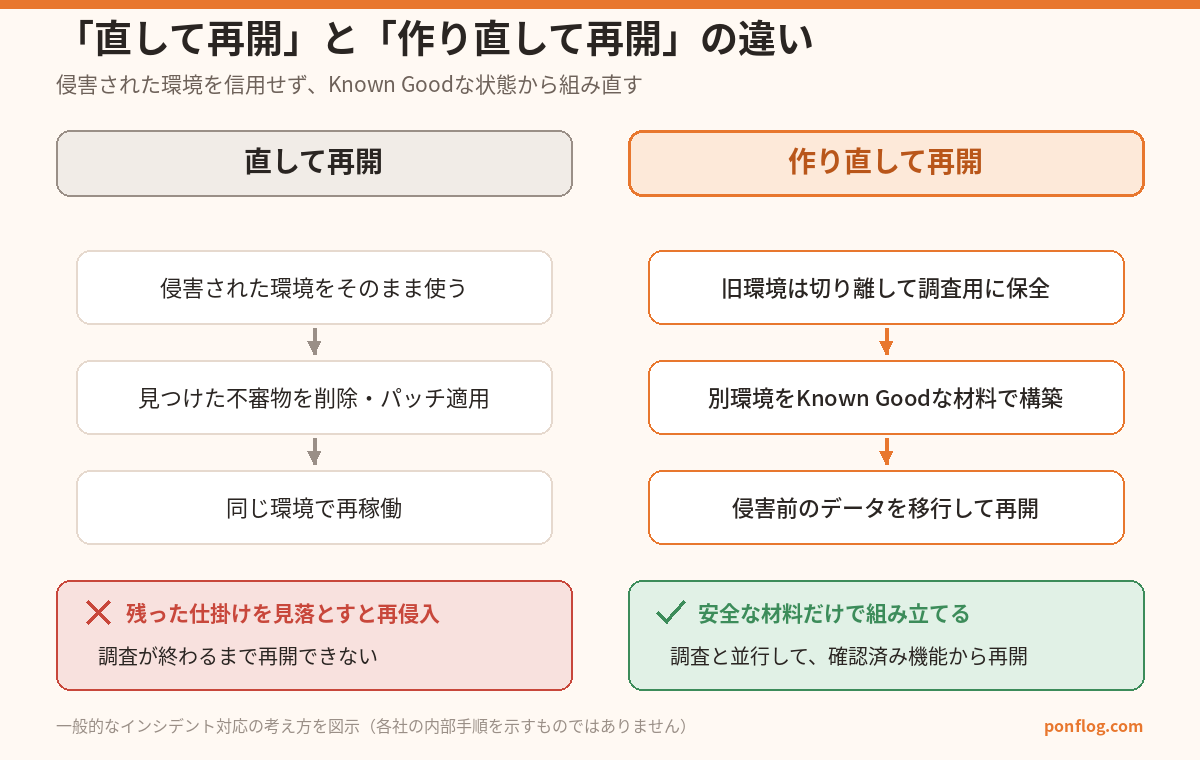
理由は大きく3つあります。
1. 攻撃者の「置き土産」が残っているかもしれない
攻撃者は、また入りやすくするための仕掛けを残すことがあります。隠しアカウントや、書き換えた設定などです。
1つでも見落とせば、再開した翌日にまた入られます。「全部消した」と言い切るのは、作り直すより難しいのです。
2. 侵入経路が分からないと、どこを塞ぐか決められない
「穴を塞いで再開」できるのは、どこから入られたかが分かっているときだけです。
盗まれたパスワードが使われた可能性もあります。その場合、ソフトを更新しても、同じパスワードでまた入れてしまいます。
関連記事:【FortiBleed】FortiGate約7.4万台の認証情報流出|現役NEが教える今すぐの対策
3. 調査と復旧を同時に進められる
元の環境は、侵入経路を調べるための「証拠」でもあります。
作り直す方式なら、旧環境は切り離して調査に回し、業務は新しい環境で再開できます。直す方式だと、調査が終わるまで再開できません。
「作り直し」を可能にした条件
作り直すと決めても、材料がなければ作り直せません。事例から見えてくるのは、次の2つです。
持ち出せるバックアップ
ケアネットが自力で再開できたのは、別の環境に持っていけるバックアップがあったからです。
クラウド事業者のバックアップは、事業者の基盤ごと止まれば使えないこともあります。IDCFの事例は、事業者とは別の場所にもバックアップを置いておくことの大切さを示しています。
組み直すための設計情報
新しい環境を作るには、「元はどう設定されていたか」が分からないといけません。
構成図や設定値が、担当者の頭の中や侵害された環境の中にしかないと、作り直しは手探りになります。
「AIで作り直した」のか
今回の発表に、AIを使ったという情報はありません。
とはいえ、AIによるコーディング支援は、作り直しのスピードを上げていくはずです。作り直すコストが下がるほど、「直すより作り直す」は当たり前の選択肢になっていくでしょう。
インフラ・ネットワークの観点で見るべきポイント
ここからは、ネットワークエンジニアの目線で見ていきます。被害を広げずに止め、安全に再開するための土台は、インフラとネットワークです。
1. 管理画面は外から届かない場所に置く
IDCFは、被害が確認されていないエリアでも、外部からつながる管理コンソールをいったん止めました。管理画面は、乗っ取られると環境全体を操作されてしまう場所だからです。
管理アクセスは、管理用のネットワークからだけに絞るのが基本です。CCNAで学ぶACLによる送信元の制限は、まさにこのための技術です。
関連記事:全台に届く経路が、一番狙われる ― さくら不正アクセス「管理環境経由」の意味
2. 「どこで切るか」を先に決めておく
被害に気づいたとき、すぐに切り離せるかどうかは平時の設計で決まります。
ネットワークを分けておけば、1か所の被害が全体に広がりにくくなります。そのうえで「どこを、誰の判断で止めるか」を決めておきましょう。
3. つながっている場所を把握しておく
アットリンクは、オンプレミスとクラウドが混在していたため、調査に時間がかかったと説明しています。
拠点やクラウドをつなぐVPNや専用線は、一般的に侵入の経路にもなりえます。外部との接続点を一覧で答えられるようにしておくことが、調査の速さにつながります。
関連記事:【2026年5月速報】Cisco/Fortinet/Ivanti/Palo Alto VPNゼロデイ4連発 ネットワークエンジニアが今すぐ確認すべき脆弱性と対策まとめ
段階的再開の考え方:内側から外へ広げる
アットリンクの再開には、もう1つ学べる点があります。病院の中だけで使う機能から戻し、外とつながる機能は後に回していることです。
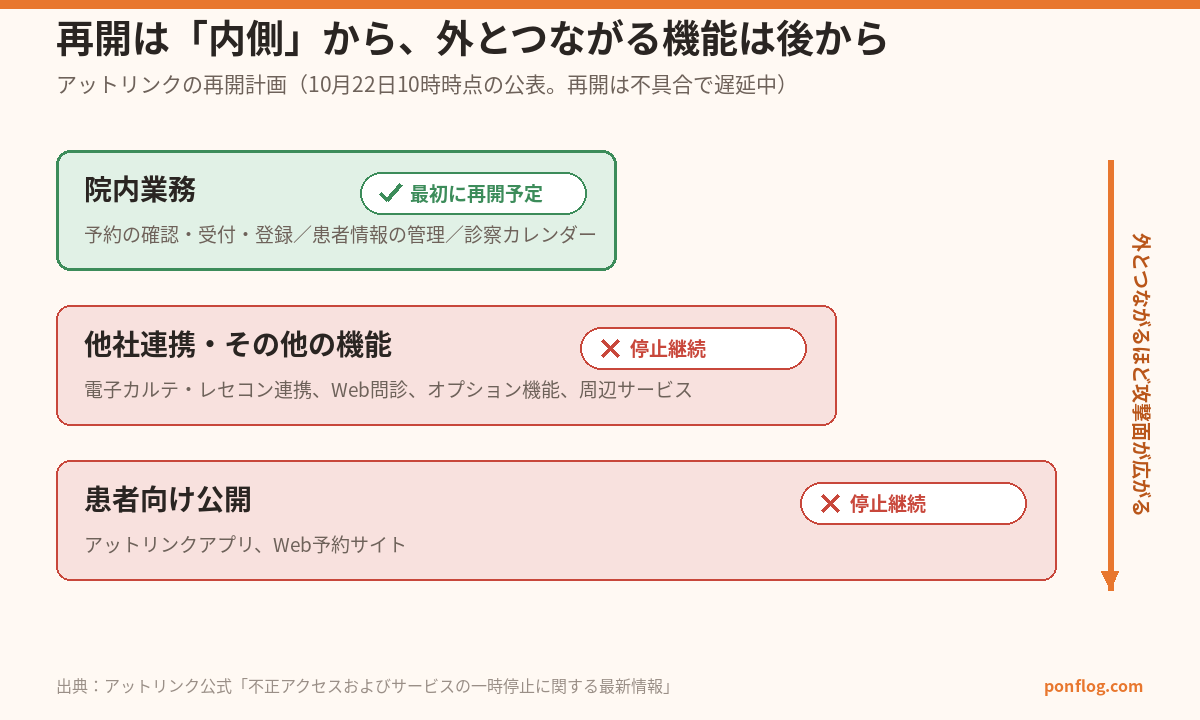
最初に再開する予定なのは、予約の受付や患者情報の管理など、院内の業務だけです。患者向けのアプリやWeb予約、電子カルテとの連携は、止めたままです。
外とつながる機能ほど、開けた瞬間から攻撃を受ける可能性があります。現場を止めないことと、二度目の侵入を防ぐことを両立させる、理にかなった順番です。
現場で今日からできるチェックリスト
作り直せるかどうかは、侵害されたあとではなく、平時の準備で決まります。
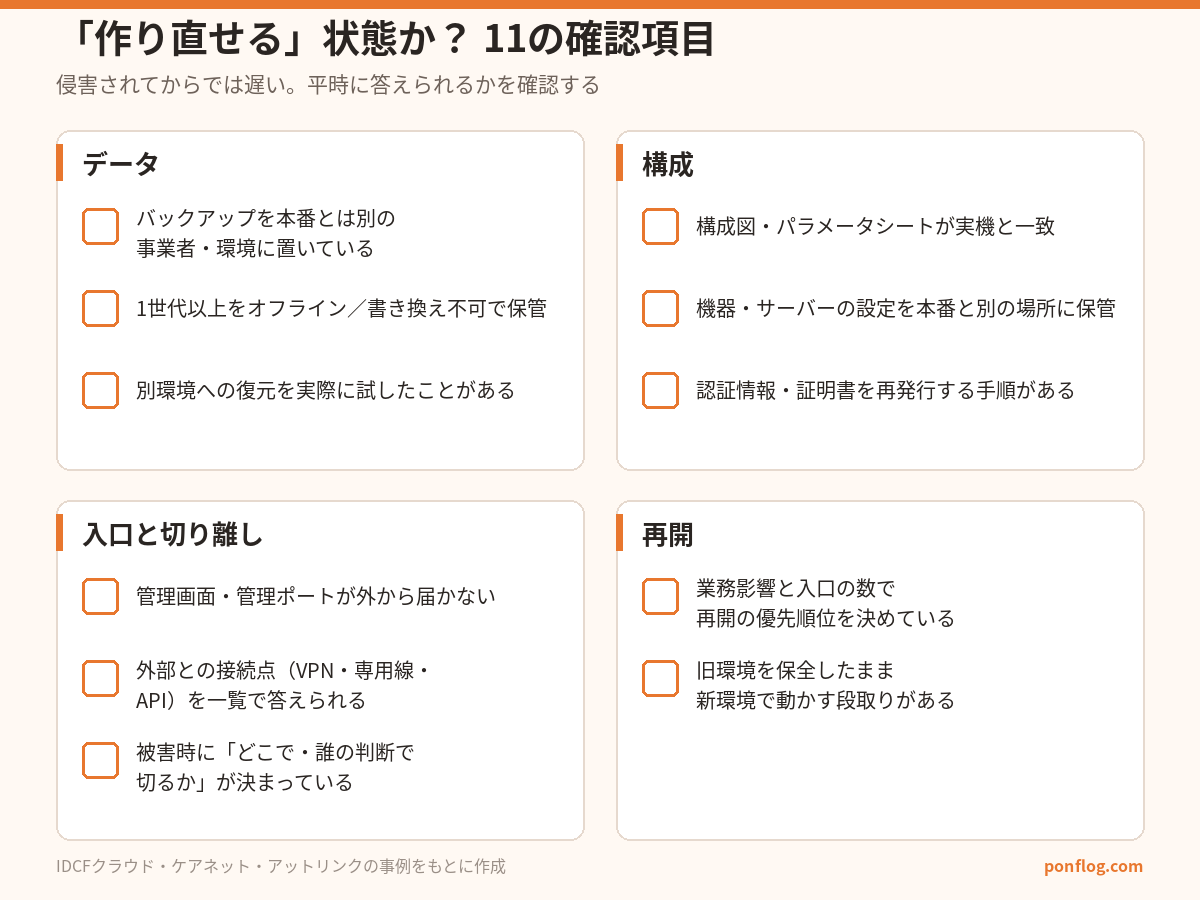
なかでも大事なのは、次の3つです。
- バックアップを、本番とは別の場所に置いているか
- そのバックアップから、別の環境に戻したことがあるか
- 管理画面が、インターネットから届かない状態になっているか
1つでも答えに詰まったら、そこから手をつけてみてください。
まとめ:「作り直せる」準備が、復旧の速さを決める
「直すより作り直す」は、侵害からの復旧の現実的な選択肢になりつつあります。
- 侵害された環境は信用せず、安全な状態から作り直す
- 作り直せるかどうかは、バックアップと設計情報で決まる
- 再開は内側から始め、外とつながる機能は後から広げる
AIで作るスピードが上がっても、持ち出すデータと設計の記録がなければ作り直せません。自分の現場が「直す」しかない状態になっていないか、一度見直してみてください。
※各社の調査は続いています。続報が出しだい追記します。
出典
- アットリンクへの不正アクセスおよびサービスの一時停止に関する最新情報(アットリンク公式)
- メドレー、不正アクセスで停止中のサービスを作り直して再開へ(ITmedia NEWS)
- IDCフロンティア 第6報(公式)
- IDCフロンティア 第5報(公式)
- IDCFクラウドの障害は「ランサムウェア攻撃」が原因(INTERNET Watch)
- 外部クラウドサービスへの不正アクセスに伴う障害と、サービス再開状況について(ケアネット公式)