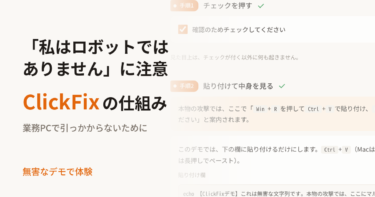
Xで、偽の「私はロボットではありません」画面から感染するClickFixという手口が話題になっていました。
仕組みが気になったので、無害なデモページを作ってみました。業務PCでうっかり引っかからないように、どこで止めればいいかもまとめます。
なお、自分は引っかかったことがなく、本物の攻撃ページも確認していません。手口の説明は、ベンダーのレポートやニュースなどの公開情報をまとめたものです。
ClickFixとは
偽の確認画面で、利用者自身にコマンドを実行させる手口です。
- 「私はロボットではありません」のような確認画面が出る
- チェックを押すと、裏でクリップボードにコマンドがコピーされる
- 「Win+Rを押して貼り付け、Enter」と案内される
- 従うと、マルウェアが実行される
デモで体験してみる
下のチェックを押して、欄に貼り付けるだけです。入るのは無害な文字列だけで、外部への通信やコマンドの実行はしません。
見た目上は、チェックが付く以外に何も起きません。
本物の攻撃では、ここで「Win+Rを押してCtrl+Vで貼り付け、Enter」と案内されます。
このデモでは、下の欄に貼り付けるだけです。Ctrl+V(Macは⌘+V、スマホは長押しでペースト)。
このブラウザでは、クリップボードへの書き込みが拒否されました。
この文字列は、ページのどこにも表示されていませんでした。
チェックを押した瞬間に、スクリプトが黙ってクリップボードへ書き込んでいます。ブラウザは「クリックした直後」なら、許可を求めずにこの書き込みを認めます。
貼り付けると、ここに解説が出ます。
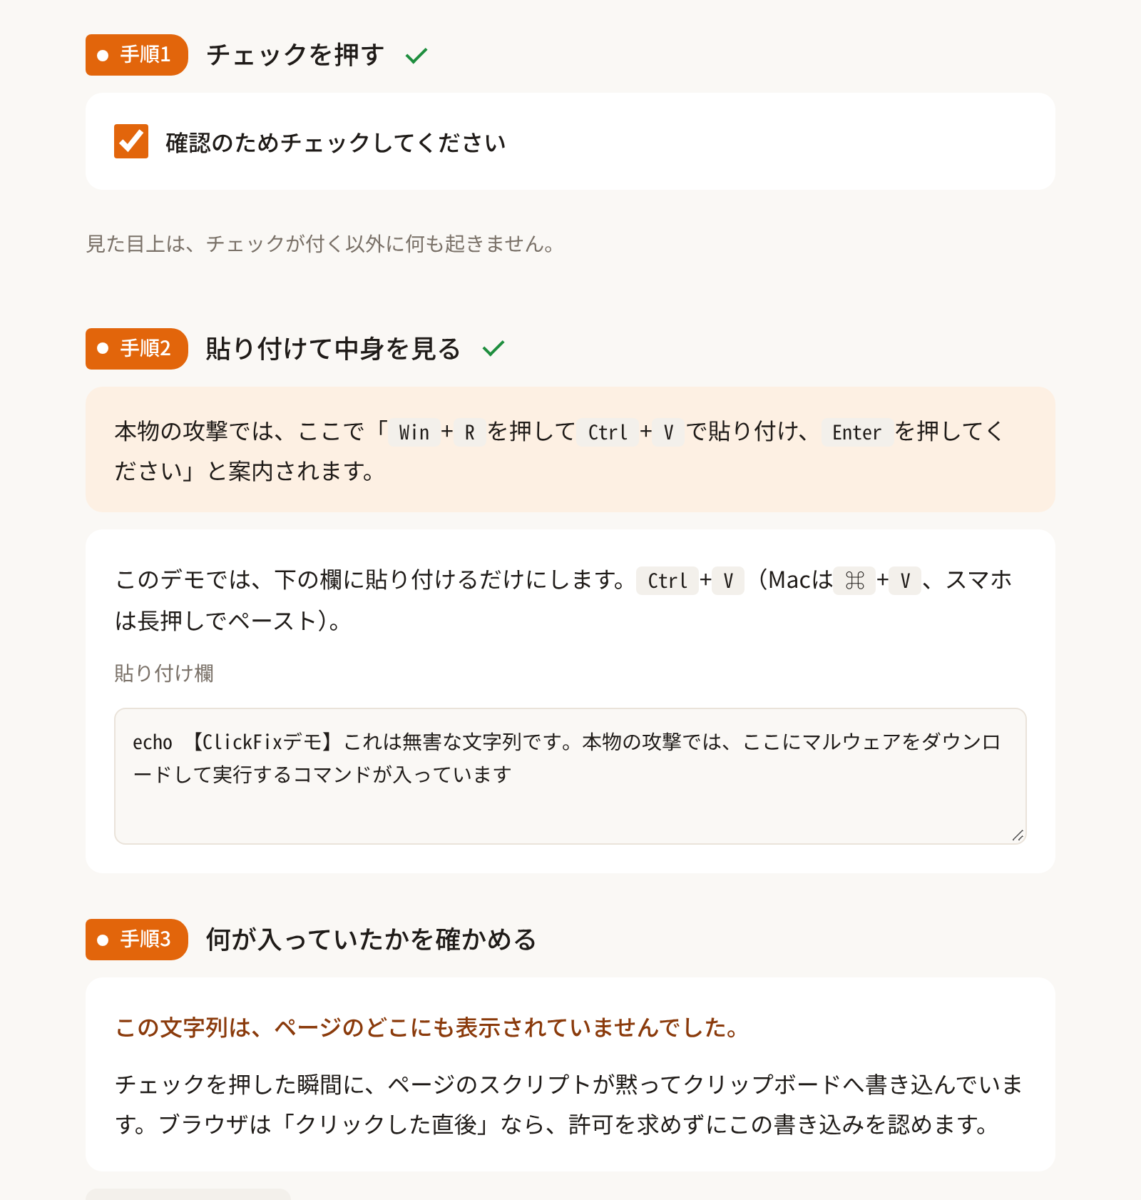
試すとわかりますが、チェックを押しても画面には何も出ません。それでも、クリップボードの中身はもう書き換わっています。
どこまでなら大丈夫?
ClickFixの場合、Enterを押すまでは実行されません。
| 段階 | 状態 |
|---|---|
| ページを開いた | 基本的にはまだ大丈夫。すぐ閉じる |
| チェックを押した | クリップボードに入っただけ。まだ大丈夫 |
| Win+Rで貼り付けた | まだ実行されていない。Enterを押さずに閉じる |
| Enterを押した | 実行された可能性が高い |
Enterを押してしまったら、自分で何とかしようとせず、LANケーブルやWi-Fiを切って、すぐ情シスに連絡してください。ブラウザに保存したパスワードやログイン状態が、数秒で抜かれることがあるためです。
なお、偽広告から入ったサイトで、ダウンロードしたファイルを開いてしまった場合は別の話です。その場合も同じく情シスに連絡しましょう。
スマホは大丈夫?
ClickFixはPCを狙った手口です。スマホにはWin+Rやターミナルのような「貼り付けて実行する場所」がないので、同じ流れでは感染しません。
ただし、スマホで同じような偽画面を開くと、偽の警告や詐欺サイトに飛ばされることはあります。どの端末でも「画面の指示に従わず閉じる」は同じです。
業務PCで気をつけること
一番困るのは業務PCで引っかかることです。業務PCのブラウザには、社内システムやクラウドサービスのログイン状態が残っているからです。
- Webページから「貼り付けて実行」と言われたら閉じる。正規のサービスがWin+RやPowerShellを使わせることはまずない
- ソフトは自分で検索して入れない。会社の配布手順や公式サイトのブックマークから入れる
- Enterを押してしまったら、隠さずすぐ報告。早いほど被害を小さくできる
情シス側では、一般利用者のWin+Rを無効化する、PowerShellの実行を制限する、FortiGateなどのDNSフィルタで新規登録ドメインを止める、といった仕組みでの対策も有効です。
まとめ
覚えておくのは1つだけです。「貼り付けて実行」と言われたら閉じる。押してしまったらすぐ報告。
デモページは、職場で注意喚起するときにも使ってみてください。
この記事は公開情報をまとめたもので、詳しい方から見ると正確でないところがあるかもしれません。意見や指摘があれば、Xの@ponflogまで気軽に教えてください。