ここ最近、セキュリティのニュースを追いかけるだけで一日が終わってしまいそうなほど、脆弱性や不正アクセスの話題が続いています。
PHPそのものに見つかった重大な脆弱性、VPN機器を入口にした政府共通基盤への不正アクセス、AIを使った攻撃ツールの悪用。一見バラバラに見えるこれらの話題には、共通点があります。狙われているのは、どれもインターネットに公開している「入口」だということです。
この記事では、その「入口」の中でも特に危ないVPN機器に絞って、なぜ狙われるのか、そして今どんな対策を取るべきかを、現場でネットワークを扱うネットワークエンジニア(以下、NE)の立場から整理します。
この記事の要点
- 脆弱性祭りの今、当たり前に狙われるのは「公開している部分」
- VPN機器は、突破されると社内ネットワークに直結するため特に危ない
- CVSSが「Medium」の脆弱性でも、実際に悪用されて情報漏洩に至っている
- 対策は「晒さない・すぐ当てる・広げない・気づく・作り直す」の組み合わせで考える
脆弱性祭りの今、狙われるのは「公開している入口」
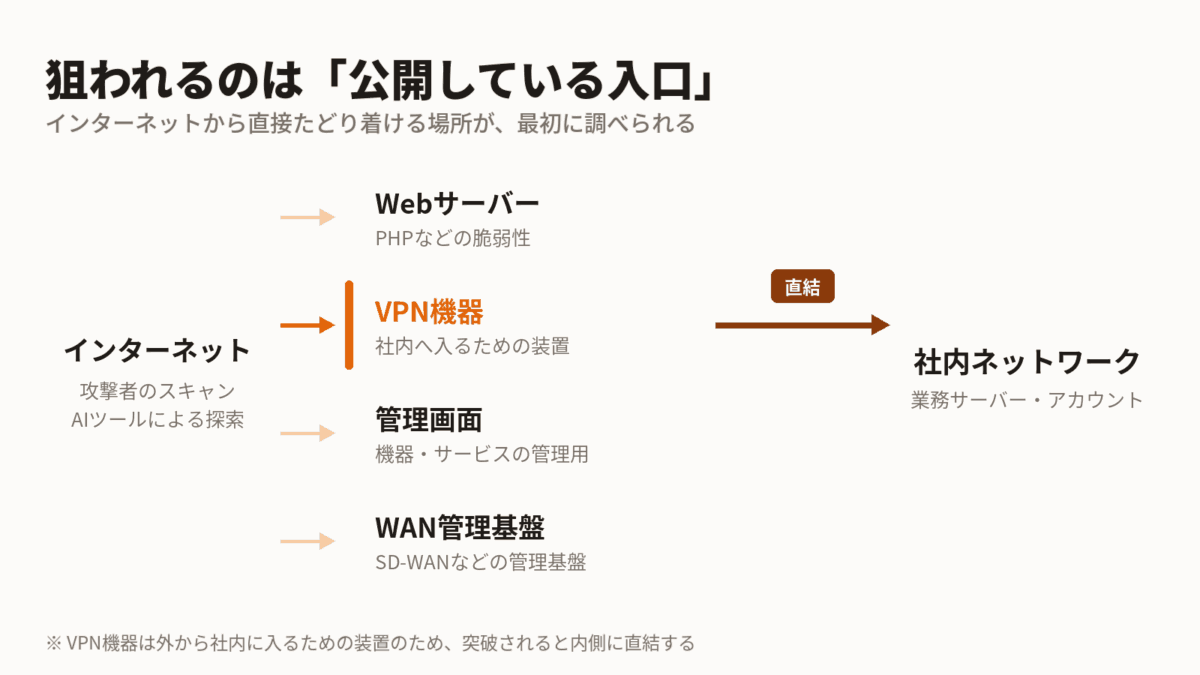
攻撃者にとって、インターネットから直接たどり着ける場所は、最初に調べる対象です。社内の奥にあるサーバーは見えなくても、公開しているWebサーバーやVPN機器、管理画面は、世界中のどこからでもスキャンできます。
Webサーバー:PHPそのものの重大脆弱性
2026年10月21日、PHPの開発チームは「php2shell」と呼ばれる2件の重大な脆弱性(CVE-2026-109618/CVE-2026-109619)の緊急修正を公開しました。どちらもCVSS v4.0で9.2と評価され、認証なしでリモートからコードを実行される可能性があるものです。
プラグインや設定ミスではなく、PHP本体の問題です。PHPで動くWebサイトは非常に多いため、影響範囲の広さが注目されています。詳しくは別記事で解説しています。
→ PHPの脆弱性「php2shell」、WordPressブログで実際に確認したこと
管理画面・管理基盤:運用のための入口も狙われる
機器やサービスの管理画面、WANをまとめて管理する基盤も、公開されていれば攻撃対象になります。管理のための入口は、突破されたときの権限が大きいぶん、被害も大きくなりがちです。
→ 全台に届く経路が、一番狙われる ― 管理環境経由の不正アクセスの意味
AIで「探す速さ」が上がっている
もう一つ見逃せないのが、攻撃側のスピードです。GMOサイバーセキュリティ byイエラエは2026年10月19日、日本企業を狙った不正アクセスの攻撃元で、AIによる自律型ペネトレーションテストツール「ARTEX」が使われていたことを確認したと発表しました。調査した攻撃基盤の一つでは日本企業約20社が標的になっており、そのうち8社は9〜10月に情報漏洩を公表していたとされています(ただし、すべての標的で侵害が成立したという発表ではありません)。
本来は守る側の検証に使う技術が、攻撃側の「弱点探し」を自動化している。公開している入口に既知の脆弱性が残っていれば、見つかるまでの時間はこれからさらに短くなると考えたほうがよいでしょう。
なぜVPN機器は特に危ないのか
公開している入口の中でも、VPN機器が特に危ない理由は大きく3つあります。
- 社内ネットワークへの直通路である:Webサーバーが突破されても、そこから社内へ進むには一手間かかります。VPN機器はそもそも「外から社内に入るための装置」なので、突破されればそのまま内側に入られます。
- 認証の手前にある:VPN機器の脆弱性は、ログインする前の処理で悪用されるものが少なくありません。この場合、IDやパスワード、多要素認証があっても素通りされることがあります。
- 止めにくく、更新しにくい:リモートワークや保守の生命線なので、パッチ適用のための停止が後回しになりがちです。「次の保守時間まで待とう」の間に突かれるリスクがあります。
最近の事例から見えること
国内:政府共通基盤への不正アクセス
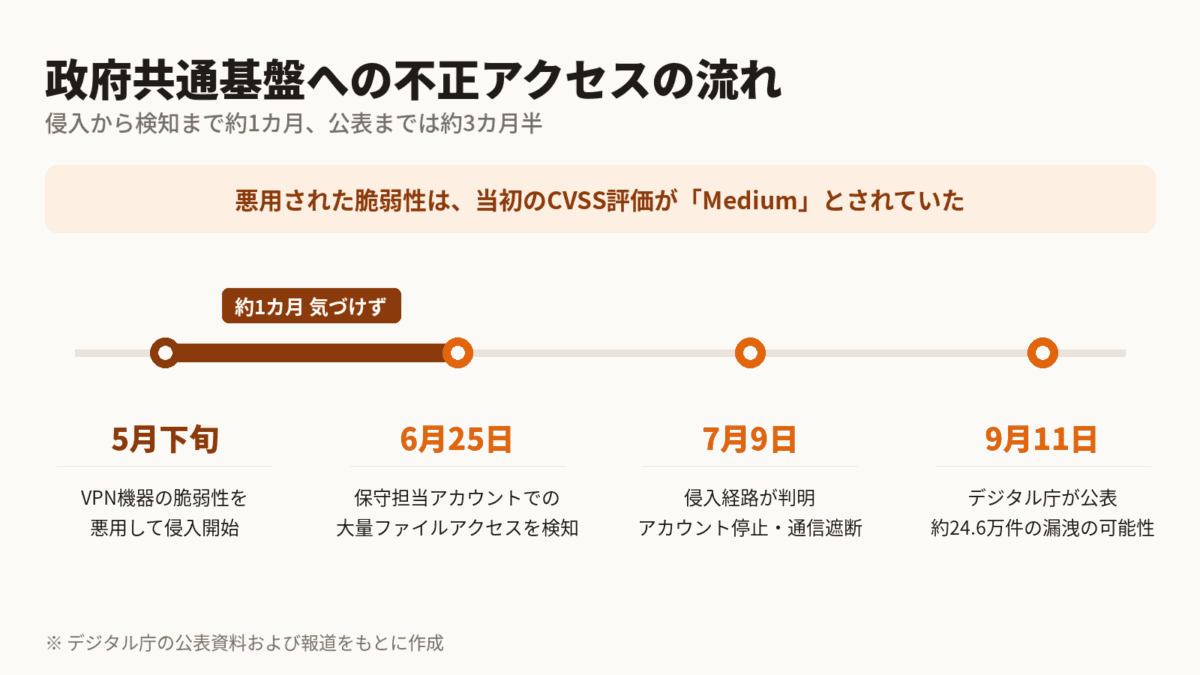
2026年9月11日、デジタル庁は、各府省庁が使う政府共通の業務基盤「ガバメントソリューションサービス(GSS)」への不正アクセスを公表しました。第三者がVPN機器の脆弱性を利用して侵入し、保守運用担当者のアカウントを使ってサーバー上の大量のファイルにアクセスしていたというものです。漏洩した可能性がある個人情報は約24.6万件とされています。
この事案からNEとして読み取りたいポイントは3つです。
- 「Medium」でも悪用された:デジタル庁のQ&Aでは、悪用された脆弱性は当初のCVSS評価が「Medium」だったと説明されています。CVSSの数字だけでパッチの優先度を決めると、こうした脆弱性を後回しにしてしまいます。
- VPNの先で特権アカウントが動けた:侵入後に使われたのは保守運用担当者のアカウントでした。VPNを越えた先で、権限の大きいアカウントが自由に使える構造が被害を広げています。
- 約1カ月気づけなかった:報道によれば不正アクセスは5月下旬に始まり、検知は6月25日でした。入口を守るだけでなく、入られた後に早く気づく仕組みが必要です。
海外:防衛関連にも広がったVPN製品の悪用
海外でも同じ構図が繰り返されています。2024年には、米国のサイバーセキュリティ機関(CISA)が、広く使われていたVPN製品を連邦機関に対して即時切断するよう求める異例の緊急指令を出しました。米国家安全保障局(NSA)も、この製品の悪用が米国の防衛セクターにまで及んでいると認めています。
さらにCISAの検証では、機器に内蔵された整合性チェックツールが、侵害を検出できないよう欺かれ得ることも示されました。「機器が自分で大丈夫と言っている」だけでは安心できないということです。
主要ベンダーのVPN製品で相次いだゼロデイ脆弱性は、別記事でまとめています。
→ 【2026年5月速報】Cisco/Fortinet/Ivanti/Palo Alto VPNゼロデイ
VPN機器の対策:入口・突破後・侵害後で考える
VPN機器の対策は「パッチを当てる」だけでは足りません。入口を守る、突破された後に被害を広げない、侵害されたら正しく戻す。この3つの段階で考えると整理しやすくなります。
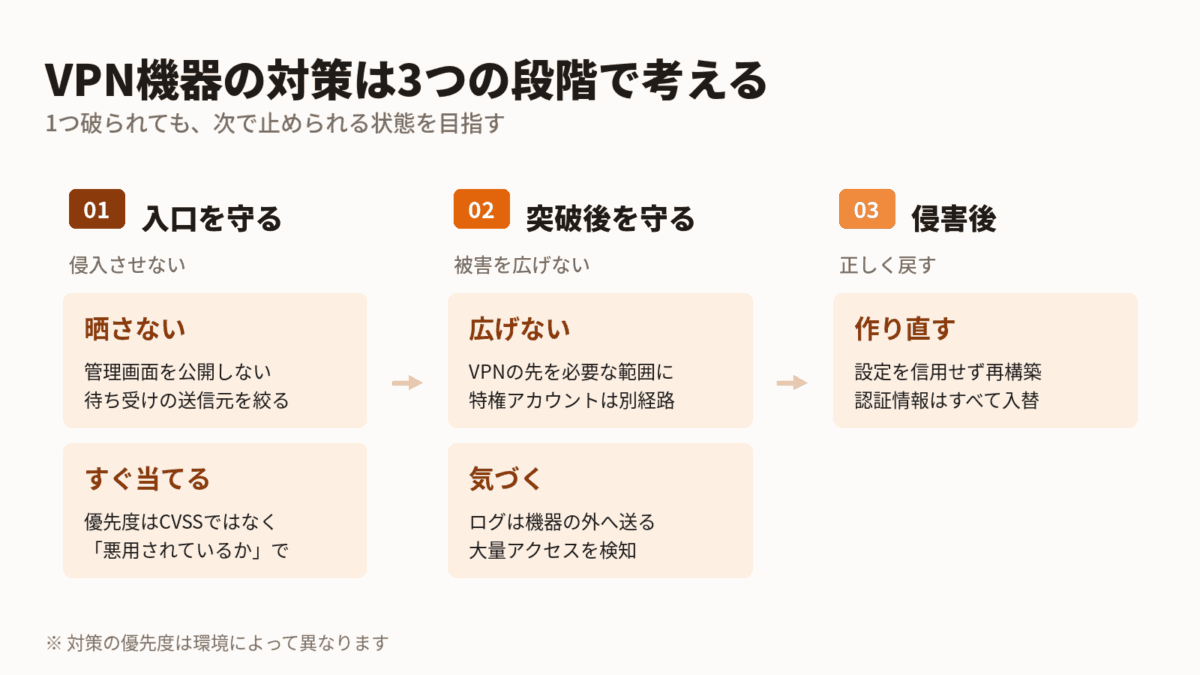
対策1:晒さない(攻撃面を減らす)
- VPN機器の管理画面は、インターネット側に公開しない
- VPNの待ち受けは、送信元IPや国(Geo-IP)で絞れるなら絞る
- 使っていない機能(古いVPN方式、Webポータルなど)は無効にする
「VPNの入口は開けておくしかない」と思われがちですが、開けている範囲を狭くするだけでも、スキャンで見つかる確率は下がります。
対策2:すぐ当てる(優先度は「悪用されているか」で決める)
- CVSSの点数ではなく、実際に悪用されているかを優先度の軸にする
- CISAのKEV(悪用が確認された脆弱性のカタログ)やJPCERT/CCの注意喚起を起点に、VPN機器は公開から数日以内に当てる運用にする
- 緊急時に止められるよう、VPNが使えない時間の代替手段をあらかじめ決めておく
「止められないから当てられない」を防ぐには、技術よりも運用ルールの準備が効きます。
対策3:広げない(VPNの先を絞る)
- VPNユーザーは、業務に必要なセグメントにだけ通す
- 保守・特権アカウントは一般ユーザーと別経路にし、必要なときだけ有効にする(JIT)
- 保守用アカウントの共用をやめ、誰が何をしたか追える状態にする
VPN機器そのものが乗っ取られると、多要素認証も意味をなさない場合があります。だからこそ、VPNを越えられても、その先で自由に動けない設計が本丸です。
対策4:気づく(機器の外で検知する)
- VPN機器のログは、機器の中ではなく外部(SIEMやログサーバー)に送る
- 普段と違う接続元・時間帯、短時間の大量ファイルアクセスをアラート対象にする
- 機器内蔵のチェックだけに頼らず、外から見て不審な通信がないかを確認する
対策5:作り直す(侵害後は「直す」より「作り直す」)
- 侵害が疑われる機器は、設定を信用せず再構築する
- VPNを通った認証情報(ユーザー、管理者、証明書など)はすべて入れ替える
侵害後の対応については、別記事で詳しく解説しています。
→ 「直す」より「作り直す」時代へ|サイバー攻撃からの復旧判断をエンジニアが解説
新しい流れ:パッチまでの空白を埋める
Cisco Live Protect:パッチまでの「つなぎ」
Ciscoは「Live Protect」という仕組みを打ち出しています。脆弱性の公開から修正版の適用までの間、Ciscoが検証した防御ポリシー(Vulnerability Shield)を機器に適用して、リスクを下げるというものです。現在はNexus 9000シリーズなどが対象で、Catalyst SD-WAN Manager向けのShieldも公開されています。
ただし、Cisco自身が「パッチの代わりではなく、修正までの補完策」と位置付けており、すべての脆弱性に対応するものでもありません。現時点ではVPN機器の主力対策というより、「止められない機器のパッチ待ち期間をどう守るか」という課題への一つの答えとして注目しておきたい仕組みです。
SSL-VPNからIPsec・ZTNAへ
VPN方式そのものを見直す動きもあります。FortiGateでは、FortiOS 7.6.3からSSL-VPNのトンネルモードが廃止され、IPsec VPNへの移行が求められています(Webモードは「Agentless VPN」に名称変更され、一部モデルで継続)。
現場で注意したいのは、FortiOS 7.4.5/7.6.1以降はファームウェアの自動アップグレードが既定で有効になっている点です。SSL-VPNのトンネルモードを使ったまま自動で7.6.3以降に上がると、リモートアクセスが突然使えなくなる可能性があります。移行計画と自動アップグレードの設定は、あわせて確認しておきましょう。
さらに一歩進めると、VPN機器をインターネットに公開せず、利用者とアプリケーションを個別につなぐZTNA(ゼロトラストネットワークアクセス)という選択肢もあります。ただし、ゼロトラストの考え方を取り入れた環境でも事案は起きています。製品名や設計思想よりも、公開範囲・権限・検知が実際に効いているかを確かめ続けることが大切です。
まとめ:あなたの現場ではどうしていますか?
PHP、VPN機器、管理画面、そしてAIによる攻撃の高速化。脆弱性祭りとも言える今、狙われるのは当たり前に「公開している部分」です。中でもVPN機器は、突破されれば社内に直結する入口です。
- 入口を晒さない、すぐ当てる
- 突破されても広げない、早く気づく
- 侵害されたら作り直す
この組み合わせで、一つの対策が破られても次で止められる状態を目指しましょう。
とはいえ、VPN機器の対策に「これが正解」というものはなく、現場ごとに事情も悩みどころも違うと思います。
みなさんの現場では、VPN機器のパッチをどのくらいで当てていますか? SSL-VPNからの移行やZTNAの導入で工夫していること、「ここが難しい」という声など、意見や案があればぜひX(@ponflog)で教えてください! いただいた声は、今後の記事づくりの参考にさせていただきます。
参考情報
デジタル庁:GSSに対する不正アクセスによる個人情報の漏えいの可能性のある事案の発生について
BleepingComputer:PHP ships emergency patches for critical PHP2Shell flaws
ScanNetSecurity:GMOサイバーセキュリティ byイエラエ、不正アクセス攻撃元に「ARTEX」を確認
Cisco:Live Protect
Fortinet Community:SSL VPN does not connect when the FortiGate is on v7.6.3