信号機や横断歩道を選ばされて、何度やってもやり直しになる。あの数十秒のあいだ、自分は本当に人間なのだろうかと少し不安になった経験は、たぶん誰にでもあると思います。
先に結論を書きます。あの画像認証は、あなたが画像を見分けられるかどうかを見ていません。そして今のAIは、あの問題を人間より正確に解きます。それでも認証が消えないのはなぜなのか。そして今、その役割は何に置き換わろうとしているのか。2026年9月時点の状況を整理します。
AIはとっくに、全部解けている
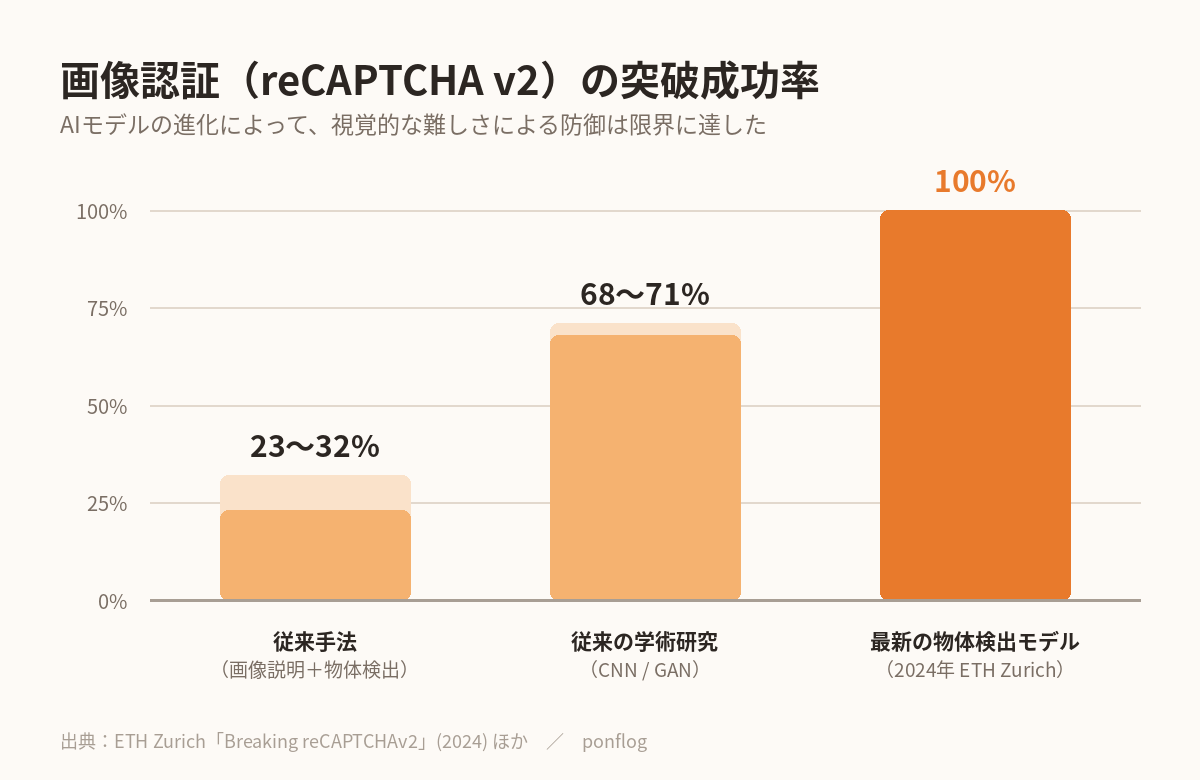
2024年、スイスのチューリッヒ工科大学の研究チームが、Googleの画像認証(reCAPTCHA v2)をAIで突破する実験結果を発表しました。結果は成功率100%でした。
それ以前にも同種の試みはありましたが、成功率は2割から7割程度にとどまっていました。ところが物体検出モデルに「車」「橋」「信号機」など13種類の物体を覚えさせてやると、一気に100%まで届いてしまった。しかも人間より速い。
ここで厄介なのは、認証を難しくしても解決しないことです。画像を歪ませたり、解像度を落としたりすれば、AIより先に脱落するのは人間のほうだからです。目の悪い人、高齢の人、急いでいる人から順に締め出されていく。視覚的な難しさで機械を止めるという発想は、すでに行き止まりに来ています。
では、あの認証は何を見ているのか
にもかかわらず、画像認証は今日も表示されます。理由は単純で、認証システムが本当に見ているのは、あなたが選んだ画像の正解・不正解ではないからです。
判定に効いている材料は、主に次の3つだと考えられています。
- ブラウザに履歴やCookieがあるか、Googleにログインしているか
- マウスの動かし方(人間はカーソルをまっすぐ動かせません。細かい揺れや、不規則な加減速がある)
- 入力のリズム(キーを押している時間、次のキーまでの間隔、迷ったときの一瞬の間)
そして、この1番目がとにかく強い。先ほどの研究では、ブラウザの履歴やCookieがある状態とない状態で、出題される画像問題の回数がどう変わるかも測られています。
| ブラウザの状態 | 出題された回数(平均) |
|---|---|
| 履歴・Cookieなし | 8.4回 |
| 履歴・Cookieあり | 2.7回 |
回数そのものが3分の1になっただけでなく、ばらつきも大きく縮んでいます。履歴のあるブラウザは、ほぼ安定して2回前後で通してもらえる。システムは「このブラウザには長い活動履歴がある」というだけで、その向こう側にいるのが人間だとほぼ信用しているわけです。
ここに、少し皮肉な事実があります。
プライバシーに気をつかっている人ほど、ロボット扱いされます。Cookieを拒否している、履歴をこまめに消している、シークレットウィンドウを使っている、VPNを通している。そういう「行儀のいい」使い方をしている人が、いつまでも信号機を選ばされる。逆に攻撃側は、あらかじめ普通に使い込んだブラウザを用意しておけば、この関門をすんなり通れてしまう。
何度も認証に落とされてうんざりしていた人は、自分の視力や注意力を疑う必要はありません。疑われていたのは、あなたの目ではなく、あなたのブラウザの経歴です。
それでも残っている、たったひとつの理由
人間の証明として機能していないなら、なぜ廃止されないのか。残っている役割は「相手に手間をかけさせること」です。
サイトを自動で攻撃する側から見ると、画像認証はコストです。画像を読み込み、AIに判定させ、クリックを人間らしく再現する。1回あたり数秒と、それなりの計算資源がかかる。1件なら誤差でも、1秒間に何千回とログインを試すような攻撃だと、この積み重ねが効いてきます。攻撃側のコストが安いことは有名で、10万回のログイン試行が200ドル程度で実行できるという水準の話もあるくらいですが、その安さを少しでも高くするための「摩擦」として、画像認証は機能してきました。
ただ、この役目ももう長くはありません。AIに判定させるコストが年々下がっているからです。摩擦を作る装置としても、そろそろ限界が来ています。
「人間かボットか」という問い自体が、古くなった
ここからが2026年の話です。この1年で大きく変わったのは、認証技術そのものよりも問いの立て方でした。
端末が、裏側で人間を保証するようになった
iPhoneやMacには、「この端末は改造されていない本物のハードウェアで、今それを操作しているのはFace IDを通った人間である」ということを、サイト側に証明する仕組みが入っています(iOS 16以降)。証明されるのは「正規の端末を人間が使っている」という事実だけで、あなたが誰なのか、どのサイトを見ているのかは相手に渡りません。
対応しているサイトでは、この確認が数百ミリ秒で終わり、画面には何も表示されません。認証をパスしたことにすら気づかない。Cloudflareの「Turnstile」でチェックボックスが一瞬で消えるのは、裏側でこういうやり取りが起きているからです。
Googleも「人間 vs ボット」をやめた
2026年4月、GoogleはreCAPTCHAの次の進化形として「Google Cloud Fraud Defense」を発表しました。位置づけは、人間・ボット・AIエージェントの正当性を見分けるためのプラットフォームです。
つまり提供元自身が、二択をやめた。AIエージェントが人間の代わりに予約を取ったり買い物をしたりする以上、「自動化は全部ブロック」では商売になりません。必要なのは、正規のAIと悪意あるボットを分けることです。
正規のAIは、名乗るようになる
その分け方として本命視されているのが、AI側が身元を署名して名乗る方式です。Cloudflareが主導し、IETFで標準化が進んでいる「Web Bot Auth」がそれにあたります。ChatGPTやClaudeのような正規のエージェントは、リクエストに暗号署名を付けて「私は本物です」と証明し、サイト側はそれを検証して通す。名乗れないものは弾く。
これからのWebの境界線は、「人間かボットか」ではなく「正体を名乗れるか」で引かれていきます。
もっとも、名乗れるAIを通すということは、そのAIに何をどこまで許すのかという別の問題を呼び込みます。この点はAIエージェントの棚卸し、してますか? Drive整理で気づいた”放置された権限”の話で書きました。
おわりに
「私はロボットではありません」のチェックボックスは、人間と機械の境目が、まだ人間の目と勘で見分けられた時代の記念碑のようなものです。
これからの判定は、画面の外側で静かに終わります。端末とサーバーのあいだで数百ミリ秒のやり取りがあり、通れば何も起きない。信号機を探す時間も、消火栓の一部が写り込んだタイルで迷う時間も、いずれ過去のものになります。
そのとき私たちは、少しだけ何かを手放してもいます。認証が見えないということは、何を根拠に自分が通されたのかも見えないということだからです。それが端末の保証なのか、ブラウザの経歴なのか、行動の癖なのか。問われ方が変わっただけで、問われていること自体はなくなりません。
なお、入口で誰を通すかと同じくらい、通したあとに何が届いてしまうのかも効いてきます。その視点の話は全台に届く経路が、一番狙われる ― さくら不正アクセス「管理環境経由」の意味にまとめています。
補足:なぜCookieなしで「人間」を証明できるのか
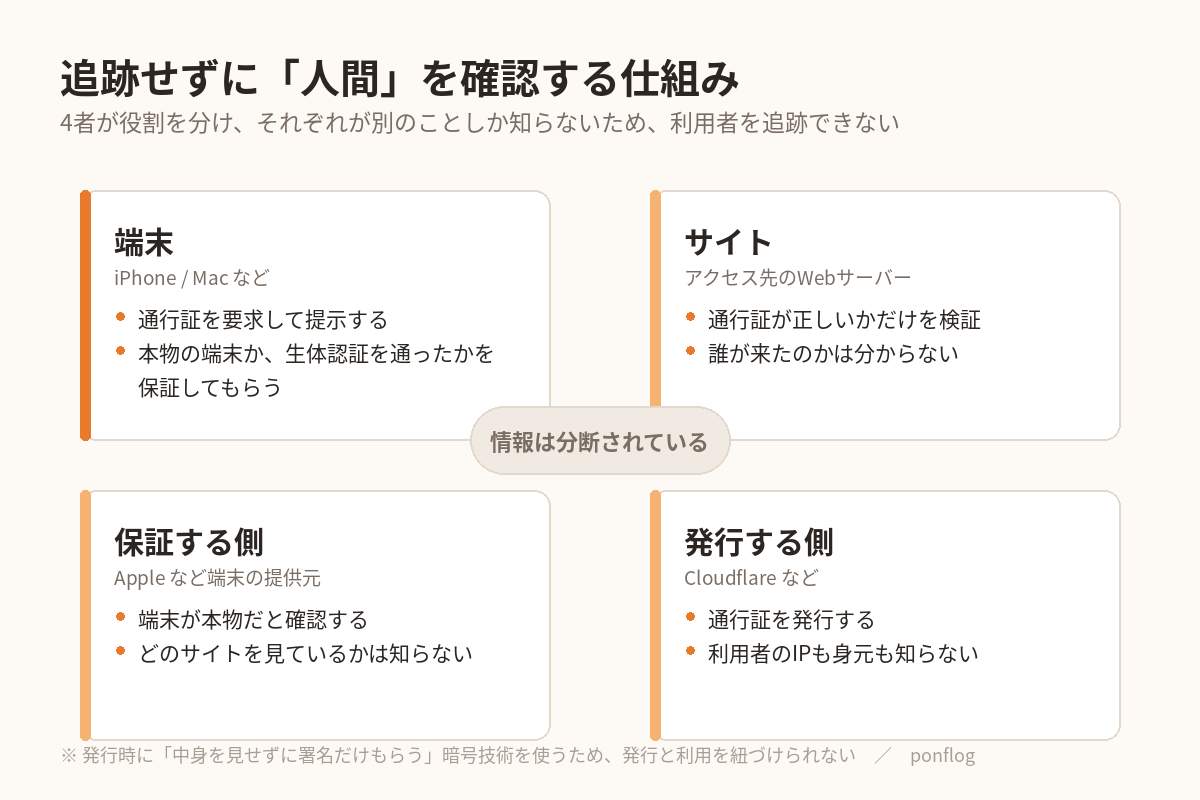
端末による証明(Private Access Tokens)は、4者が役割を分担し、それぞれが別のことしか知らない設計になっています。
・端末(iPhone等):通行証を要求し、提示する
・サイト:通行証の正しさだけを検証する
・保証する側(Apple):端末が本物であることを確認するが、ユーザーがどのサイトを見ているかは知らない
・発行する側(Cloudflare):通行証を発行するが、ユーザーのIPも身元も知らない
さらに発行時に「中身を見せずに署名だけもらう」暗号技術を使うため、発行された通行証と、後日それが使われた場面を紐づけることができません。追跡せずに人間性だけを確認する、というのはこの分離によって成立しています。
補足:Web Bot Authの中身(2026年9月時点)
理解としては「HTTPリクエスト版のDKIM」が近いです。RFC 9421(HTTP Message Signatures)を使い、エージェントが秘密鍵でリクエストに署名します。
検証側の手順は3つで、①Signature-Agentヘッダで示されたドメインの/.well-known/http-message-signatures-directoryから公開鍵を取得し、②署名を検証し、③タイムスタンプの有効性を確認する。署名は対象ドメイン(@authority)に束縛されるため、他サイトへの使い回しができません。既存のHTTP基盤の上に載るので、実装はミドルウェアの追加で済みます。
なお標準化はまだ途上で、ヘッダ形式の扱いなど仕様と実装のあいだにズレが残っています。Cloudflare、AWS、Akamai、Vercelなどが本番で検証を回している一方、IETF側の文書はまだ確定していない、という段階です。導入検討時は最新の仕様を確認してください。