2026年9月、カーシェア「タイムズカー」への不正アクセスで、約660万件の個人情報が漏洩したと発表されました。翌日には、運転免許証画像などの本人確認書類が約160万件流出していたことも明らかになっています。
同じ9月には予約サイト「オズモール」で最大約44万人分、8月にはECサービス「ショップサーブ」で延べ約885万件(重複を含む件数)の情報漏洩も公表されています。ニュースを見て「自分の情報も漏れているかも」と不安になった方も多いと思います。
先に結論を書きます。個人情報の漏洩そのものは、利用者側では防げません。ただし、漏れたときの被害を小さくすることはできます。
この記事では、事件の紹介ではなく「利用者は何をすれば良いのか」に絞って、今日からできる対策を整理します。
なぜ「漏れる前提」で考えるべきか
漏洩は利用者側ではコントロールできない
個人情報保護委員会の令和7年度年次報告(2026年7月公表)によると、民間事業者からの漏えい等報告は年間1万7,139件でした。前年度より約1割減ったものの、依然として1日あたり40件以上のペースです。
このうち「不正の目的をもって行われたおそれ」がある事案は3,822件ありました。サービス側がどれだけ対策しても、攻撃はゼロになりません。利用者がサイトに登録した時点で、漏洩するかどうかは自分の手を離れています。
本当に怖いのは「二次被害」
漏洩したメールアドレスや氏名だけで、すぐにお金を失うケースは多くありません。怖いのは、漏れた情報を足がかりにした二次被害です。
- 不正ログイン:漏れたID・パスワードで、別のサービスにログインされる
- フィッシング:漏れたメールアドレスに、本物そっくりの偽メールが届く
- なりすまし:漏れた本人確認書類を使って、他人が自分になりすます
IPAの「情報セキュリティ10大脅威 2026」個人編でも、「個人情報の窃取」「不正ログイン」「フィッシング」「クレジットカードの不正利用」が並んで選ばれています。漏洩はこの連鎖の入り口にすぎません。
ネットワークの「多層防御」と同じ考え方
ネットワークの設計では、ファイアウォール1枚で守り切る前提には立ちません。突破されることを想定して、認証、セグメント分割、ログ監視と何層も重ねます。
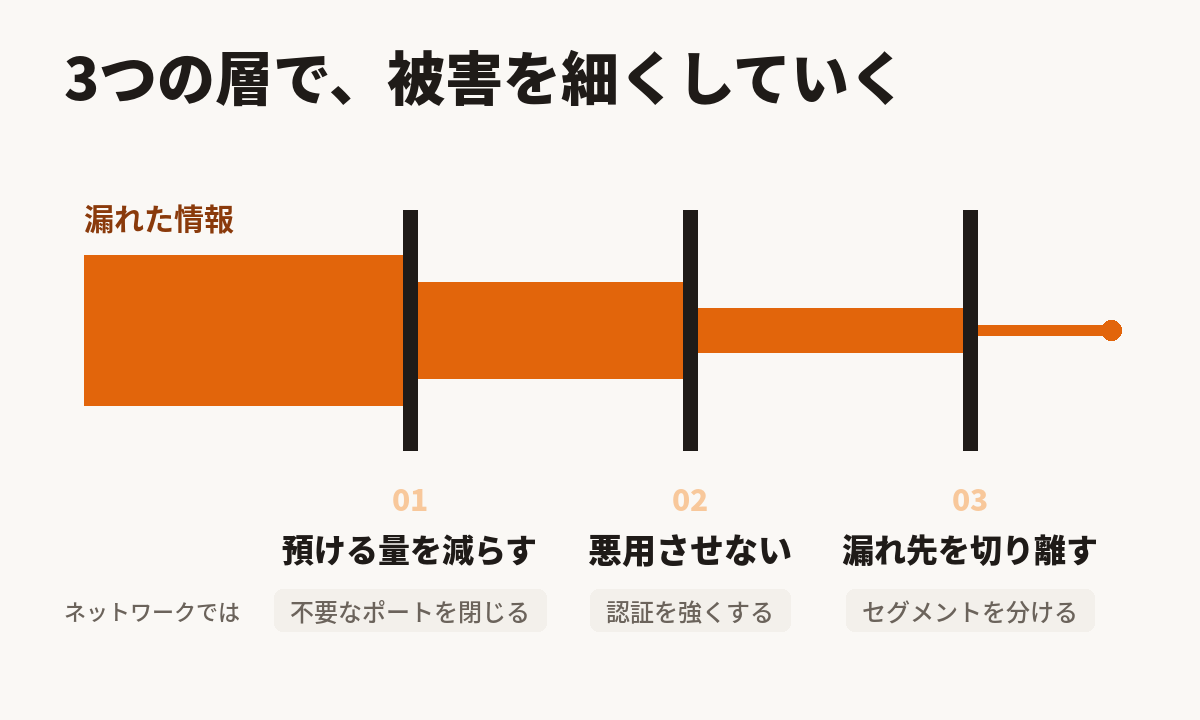
個人の情報管理も同じです。「漏れないこと」に期待するのではなく、次の3層で備えます。
- 預ける情報を減らす:漏れる量そのものを小さくする
- 漏れても悪用できない状態にする:漏れた情報を攻撃者にとって無価値にする
- 漏れた場所を特定・遮断できるようにする:被害を他に広げない
対策①:預ける情報を減らす
本当に必要なサービスにだけ登録する
いちばん効果があり、お金もかからない対策です。登録していないサービスから、自分の情報が漏れることはありません。
「ポイントがもらえるから」「一度だけ買い物するから」という理由での会員登録は、漏洩リスクを1つ増やす行為です。ゲスト購入ができるなら、ゲスト購入を選びましょう。
退会しても、データが消えているとは限らない
今回の事案で注目したいのは、退会した人の情報まで漏れている点です。
- タイムズカー:退会済みの人や、入会手続きが完了していない人も対象
- オズモール:一部の退会者も対象
- ショップサーブ:サービスを解約・移行した店舗の、過去の顧客情報も対象
使っていないアカウントの退会は、やらないよりは確実に良い対策です。ただし「退会したから安心」とは言えません。だからこそ、最初から登録しないことが最強の対策になります。
退会するときは、サービスのプライバシーポリシーやヘルプで、データの削除を依頼できるかも確認しておきましょう。
本人確認書類のアップロードは特に慎重に
タイムズカーでは運転免許証画像、原子力機構の事案では顔写真付き身分証の画像が漏洩しました。メールアドレスと違って、免許証やマイナンバーカードは簡単に変えられません。
フリマ、カーシェア、各種アプリなど、本人確認書類の画像提出を求めるサービスは増えています。登録前に「本当にこのサービスが必要か」を一段厳しく考えましょう。
任意項目は入力しない
会員登録フォームの「任意」項目は、空欄で問題ありません。生年月日、電話番号、勤務先などは、入力しなければ漏れることもありません。
対策②:漏れても悪用できない状態にする
パスワードの使い回しをやめる
漏洩で最も被害が広がりやすいのが、パスワードの使い回しです。攻撃者は、あるサイトから漏れたIDとパスワードの組み合わせを、別のサービスに機械的に試します。これを「パスワードリスト攻撃」と呼びます。
使い回しをしていると、1つのサイトの漏洩が、ネット通販・SNS・メールなど全サービスの乗っ取りにつながります。逆にサイトごとに違うパスワードなら、漏れた1つのパスワードは他では役に立ちません。
パスワードマネージャーで管理する
サービスごとに違う長いパスワードを、人間が覚えるのは無理です。パスワードマネージャーに生成と記憶を任せましょう。
iPhoneならiCloudキーチェーン(パスワードアプリ)、AndroidやChromeならGoogleパスワードマネージャーが標準で使えます。複数のOSをまたいで使うなら、1PasswordやBitwardenなどの専用アプリも選択肢です。
パスキー・多要素認証を有効にする
対応しているサービスでは、パスキーを設定しましょう。パスキーは、パスワードの代わりにスマホの生体認証などでログインする仕組みです。
パスキーが漏洩に強い理由は、公開鍵暗号を使っているからです。
- 秘密鍵はスマホやPCの中にだけ保存され、サービス側には公開鍵しか渡らない
- サービス側から公開鍵が漏れても、それだけではログインできない
- 認証が正規サイトのドメインと結びついているため、偽サイトでは使えない
SMSのワンタイムパスワードも、ないよりは大きな効果があります。ただしIPAは、偽サイトでリアルタイムに認証情報を中継する手口では、二要素認証を有効にしていてもログインされうると注意喚起しています。パスキーに対応しているサービスなら、パスキーを優先しましょう。
補足:パスキーがフィッシングに強いのは「ブラウザやOSがドメインを確認するから」。ネットワークエンジニア(以下、NE)なら、証明書のサーバー名検証と同じ発想と考えると分かりやすいです。
対策③:漏れた場所を特定・遮断できるようにする
メールアドレスをサービスごとに分ける
メールエイリアスとは、本当のメールアドレスを隠して、サービスごとに別のアドレスを使う仕組みです。届いたメールは自分の本アドレスに転送されます。
エイリアスを使うと、次のメリットがあります。
- あるサービスから漏れても、そのエイリアスを無効にすれば迷惑メールを止められる
- 迷惑メールの宛先を見れば、どのサービスから漏れたか分かる
- サービスごとにアドレスが違うので、パスワードリスト攻撃にも使われにくい
代表的なのは、iPhoneの「メールを非公開」(iCloud+)やFirefox Relayです。
Gmailの「+」エイリアスは別物と考えてください。name+shop@gmail.com のように書けますが、「+」以降を消せば本アドレスがそのまま分かります。漏れた場所の特定には使えますが、遮断や本アドレスの保護にはなりません。
なお、一部のサービスではエイリアスでの登録を受け付けない場合があります。重要なサービスは本アドレス、それ以外はエイリアス、と使い分けるのが現実的です。
決済手段を分ける・利用通知を設定する
クレジットカード情報が漏れたときの被害を小さくするには、決済手段を分けるのが有効です。
- ネット専用カードを1枚決める:普段使いのメインカードはネットに登録しない
- 利用通知をオンにする:カード会社のアプリで、利用のたびに通知が届くようにする
- バーチャルカードを使う:アプリでカード番号を発行・停止できるサービスなら、漏れても番号だけ止められる
プリペイド型のバーチャルカードは、チャージした金額しか使えないため被害の上限を決められます。ただし、サブスクリプションの継続課金や実店舗では使えない場合があるので、用途を絞って使いましょう。
漏洩通知が届いたらやること
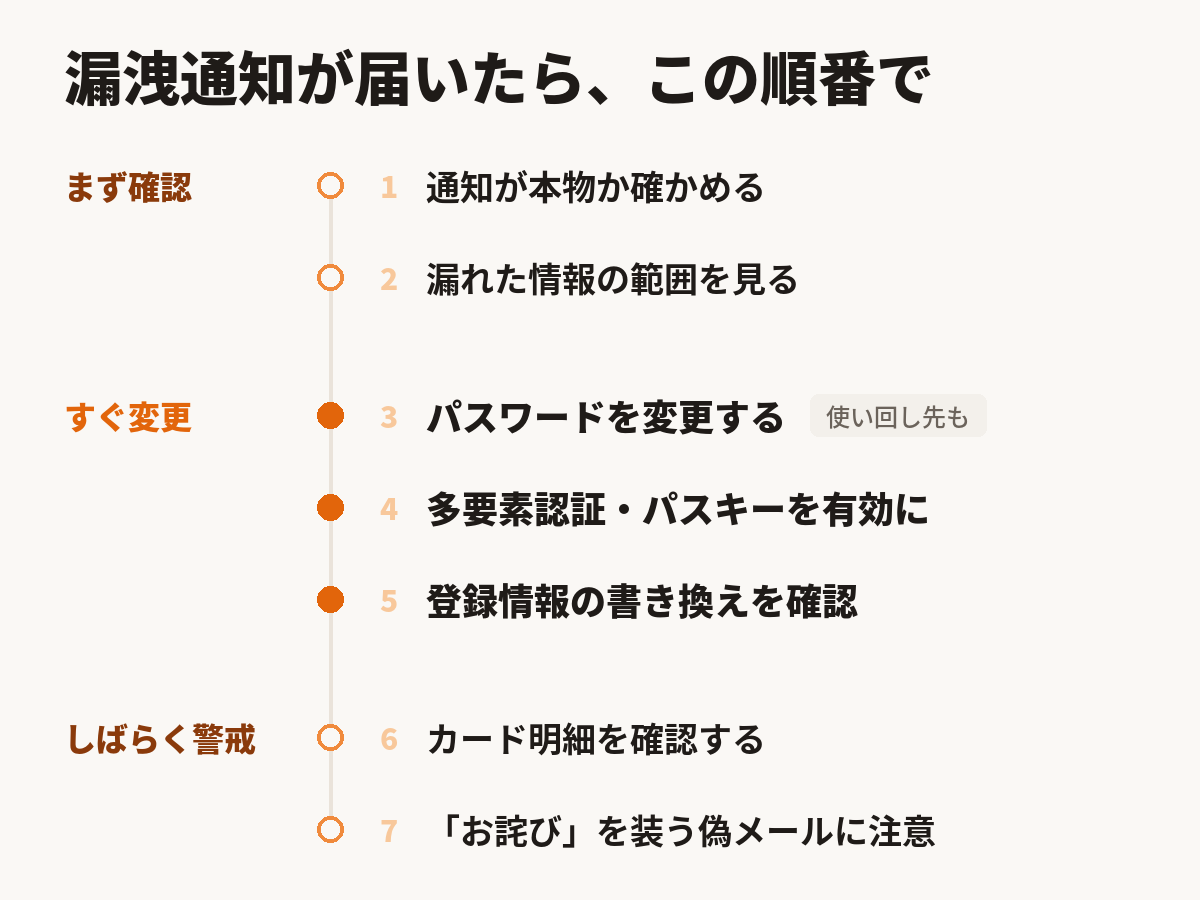
漏洩のお知らせが届いたら、次の順番で対応します。
- 通知が本物か確認する:メール内のリンクは押さず、ブックマークや検索から公式サイトを開いて、お知らせが掲載されているか確かめる
- 漏れた情報の範囲を確認する:メールアドレスだけか、パスワード・カード情報・本人確認書類まで含まれるかで、やることが変わる
- パスワードを変更する:該当サービスに加えて、同じパスワードを使っていた他のサービスもすべて変更する
- 多要素認証・パスキーを有効にする:未設定なら、この機会に設定する
- 登録情報を確認する:復旧用のメールアドレスや電話番号が書き換えられていないか見る
- カード明細を確認する:カード情報が含まれていたら、明細を確認し、必要に応じてカード会社に再発行を相談する
- しばらくフィッシングを警戒する:漏洩後は「お詫び」や「アカウントロック解除」を装った偽メール・SMSが増える
特に7番は重要です。漏洩した各社も、自社や実在企業を装った不審なメールが届く可能性があると注意喚起しています。本物のお詫びメールが届くタイミングこそ、偽物が紛れ込みやすいタイミングです。
本人確認書類が漏れた場合は、信用情報機関(CIC・JICC・全国銀行個人信用情報センター)の本人申告制度を使って、なりすましによる契約申込への注意を登録しておく方法もあります。
全部やらなくていい:まずはこの3つから
ここまで多くの対策を紹介しましたが、一度に全部やる必要はありません。まずは効果の大きい3つから始めましょう。
- パスワードの使い回しをやめる(パスワードマネージャーを入れるだけで解決)
- 重要なサービスで多要素認証・パスキーを有効にする(メール、ネット通販、銀行、SNSから)
- 新しいサービスに登録する前に「本当に必要か」を考える
メールエイリアスや決済手段の分離は、余裕が出てきたら追加すれば十分です。
まとめ
個人情報の漏洩は、利用者がどれだけ気をつけても防げません。しかも退会したサービスからも漏れることが、今回の事案で分かりました。
だからこそ、「漏れない」ことに期待するのではなく、「漏れても困らない」状態をつくることが大切です。預ける情報を減らし、漏れても悪用できないようにし、漏れた場所を切り離せるようにしておく。ネットワークの多層防御と同じ発想で、自分の情報を守っていきましょう。
参考資料
- 個人情報保護委員会 年次報告・上半期報告
- IPA 情報セキュリティ10大脅威 2026
- IPA 情報セキュリティ10大脅威 2026 個人編ハンドブック
- パーク24 タイムズカーWebシステムへの不正アクセスに関する調査結果(第3報)
- タイムズカー、最大660万件の個人情報が漏洩(日経クロステック)
- オズモール不正アクセス 第2報(セキュリティ対策Lab)
- Eストアー ショップサーブ不正アクセスに関するお知らせ
- 日本原子力研究開発機構の個人情報漏えい(ASCII.jp)