銀行まわりの情報漏えいのニュースが、ここ最近続いています。2026年11月にも、カードローンの保証会社が不正アクセスを受け、ネット銀行の利用者の情報が漏れたと発表されました。
こういうニュースを見ていると、ふと不安になりませんか。
「ATMでお金を下ろすときの通信って、どこかで盗み見されていないの?」
「もし盗聴されたら、口座のお金が勝手に引き出されるんじゃないの?」
企業の拠点をつなぐネットワークを組む仕事をしているネットワークエンジニア(以下、NE)の立場から、先に結論を書きます。
銀行の回線が盗聴されて預金が消える心配は、ほとんどしなくて大丈夫です。実際にお金が狙われているのは回線ではなく、あなたの手元(カード・暗証番号・ログイン情報)です。
この記事では、ATMからお金が出てくるまでの通信の守り方を図で整理し、本当に気をつけるべきポイントと、万一のときの補償までまとめます。
※銀行の内部構成は詳しく公開されていません。この記事は総務省・金融庁・全国銀行協会などの公開資料をもとにした「一般的な構成」の解説で、個々の銀行の実際の構成とは異なる場合があります。
結論:回線の盗聴で預金が消える可能性は低い
理由は大きく3つあります。
- 道が閉じている:銀行の通信は、誰でも通れるインターネットとは分けられた回線を通っている
- 中身が読めない:その回線の上で、さらにデータが暗号化されている
- 暗証番号はそのままの形で流れない:暗証番号はATMのボタンを押した時点で暗号化される
仮に誰かが回線に割り込めたとしても、見えるのは意味のわからないデータです。そこから暗証番号を取り出したり、「この口座から10万円出して」という命令を作ったりするのは、現実的ではありません。
ATMからお金が出るまでの通信の流れ
ATMでカードを入れて暗証番号を押してから、お金が出てくるまでに、データは次のように動いています。
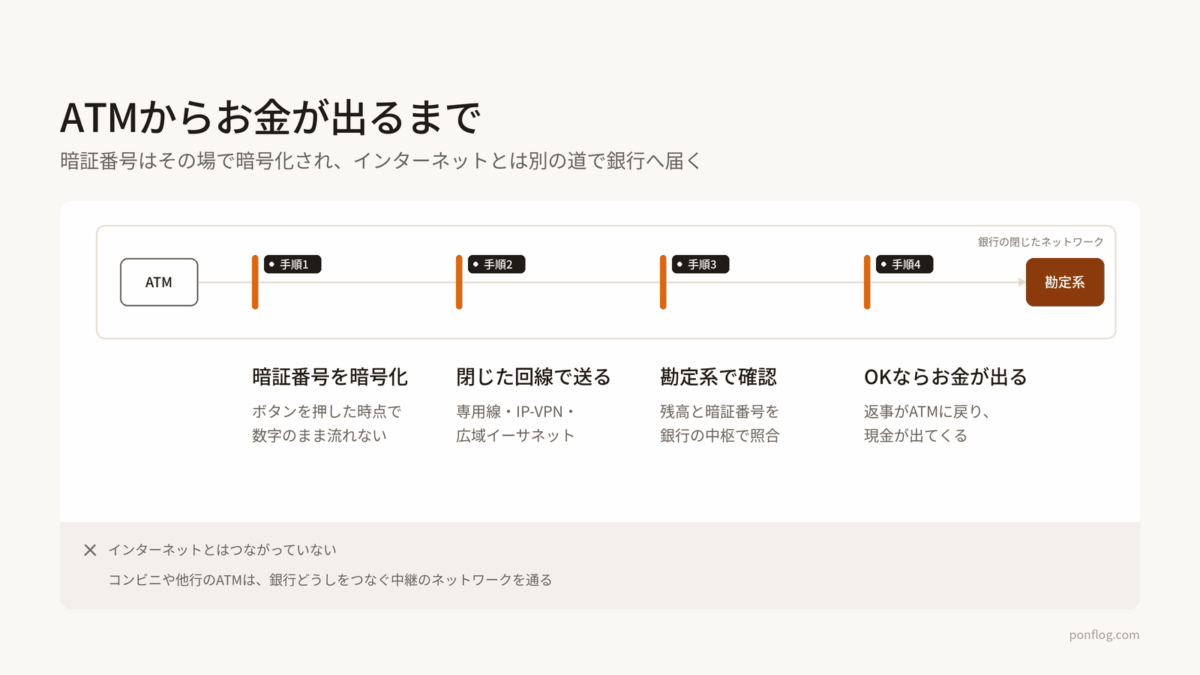
- ATMで押した暗証番号は、その場で暗号化される
- 取引のデータが銀行の閉じた回線を通って送られる
- 銀行の中枢にある「勘定系システム」が、残高や暗証番号を確認する
- 問題がなければ「出してOK」の返事が戻り、お金が出てくる
コンビニのATMや他の銀行のATMを使った場合は、銀行どうしをつなぐ中継のネットワークを経由して、口座のある銀行まで問い合わせが届きます。中継が増えても、守り方の考え方は同じです。
インターネットとつながっていない銀行の回線
私たちが家やスマホで使っているインターネットは、世界中の誰とでもつながる「公道」のようなものです。
一方、銀行の本支店やデータセンターをつなぐ回線には、専用線やIP-VPN、広域イーサネットといった、通信会社が契約者だけに用意する「閉じた道」が使われています。総務省が公開している金融機関のネットワーク構成の資料でも、こうした回線を複数の通信会社で二重化し、さらに暗号化をかける構成が示されています。
NEの仕事でも、企業の本社と支店をつなぐときには同じ種類のサービスを使います。インターネットと分けておくことで、外から入り込まれる余地を最初から小さくするのが目的です。
店舗の外にあるATMでは、光回線や携帯電話の回線が使われることもあります。その場合も一般的には、通信会社の閉域サービスや暗号化された接続を組み合わせ、インターネットとは分けて使われます。
閉じた道の上での暗号化
「閉じた道だから安全」で終わらないのが、銀行のネットワークです。
たとえば銀行どうしの振込を担う「全銀システム」は、2003年に動き出した第5次システムの時点で、データの暗号化を取り入れたと全国銀行協会が発表しています。今はそこからさらに世代が進んでいます。
通信の暗号化がどう始まるのかは、HTTPSを例にHTTPSとTLSの仕組みを動きで見る記事で紹介しています。
道を閉じたうえで、荷物にも鍵をかけている。この考え方を多層防御と呼び、どこか1か所が破られても、すぐには被害にならないようにします。
押した瞬間に暗号化される暗証番号
ATMのボタン部分はただのキーボードではなく、暗号化PINパッド(EPP)と呼ばれる専用の部品です。押された暗証番号を、ATMの中のパソコンに渡す前に暗号化します。
つまり暗証番号は、ATMの中ですらそのままの数字では流れません。この部品は無理にこじ開けようとすると中の鍵を自分で消すように作られていて、決済カード業界の国際的な団体(PCI SSC)も、こうした部品のセキュリティ要件を定めています。
もし盗聴されたらどうなるのか
では、万が一、誰かが銀行の回線に割り込めたとしたらどうなるでしょうか。
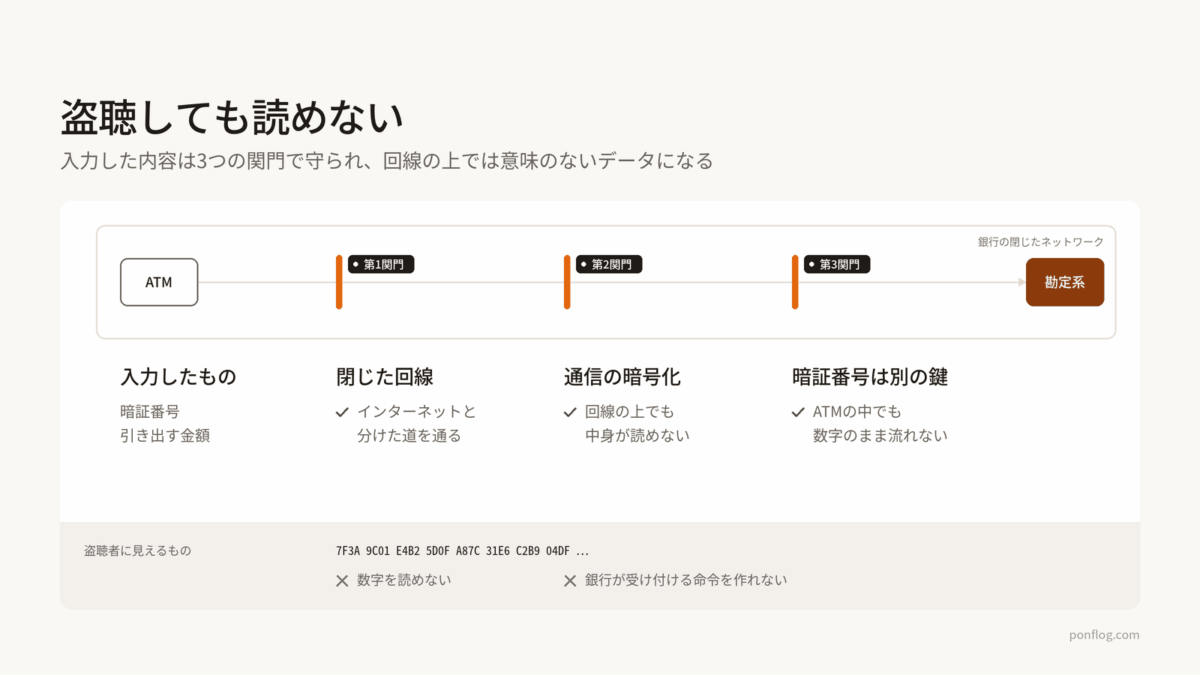
見えるのは、暗号化されて意味のわからないデータです。暗証番号はさらに別の鍵で暗号化されているので、そこから数字を取り出すのは現実的ではありません。
「データを読めなくても、適当なデータを流してお金を引き出せないの?」と思うかもしれません。これも、正しい鍵を持っていない人が「銀行が受け付ける命令」を作るのは非常に難しい仕組みになっています。
どんな仕組みにも「絶対」はありません。海外では、ATMの機械そのものを開けて不正な機器をつなぎ、中の現金を出させる犯罪も報告されています。ただしこれは、ATMの中の現金(銀行のお金)を狙うもので、回線を盗聴して個人の口座からお金を抜く話とは別物です。
実際にお金が狙われている「あなたの手元」
回線が固く守られているなら、犯罪者はどこを狙うのか。答えは、守りの一番外側にいる利用者本人です。
警察庁のまとめでは、2025年のインターネットバンキングの不正送金の被害額は約104億円で、過去最悪を更新しました。そのうち約9割が、銀行などを装った偽サイトに誘導するフィッシングによるものです。
回線を破るより、本人にIDとパスワードを入力させるほうが、犯罪者にとってはずっと簡単なのです。
銀行の情報漏えいで起きること
冒頭の漏えいのニュースも、回線が盗聴されたわけではありません。銀行や委託先のシステムに保管されていたデータが、不正アクセスで持ち出されたものです。
漏れるのは、氏名・住所・メールアドレス・口座番号といった情報が中心です。これだけで預金を引き出すことはできませんが、本物っぽい詐欺メールや電話の材料にはなります。
「〇〇銀行の△△様。お客様の口座で不審な取引が…」と、自分の名前や取引のある銀行名が入った連絡が来たら、つい信じてしまいますよね。漏えいの本当のこわさはここにあります。
実際に漏えいを発表した銀行も、関係者を装った電話やメールに注意し、暗証番号などを伝えないよう呼びかけています。
漏えいの連絡を受け取ったときの動き方は、こちらの記事にまとめています。
使っているサービスから「情報漏えいのお知らせ」が来たら|受け取った側が最初にやること
今日からできる対策
ここまでの話を踏まえると、守るべきは「回線」ではなく「手元」です。
ATMを使うとき
- 暗証番号を押すときは手で隠す(後ろからののぞき見や、隠しカメラ対策)
- カードの差し込み口やボタンまわりに、不自然な部品や貼り付けがないか見る
- 暗証番号に生年月日・電話番号・車のナンバーを使わない
- 同じ暗証番号を、ロッカーやスマホなど銀行以外で使い回さない
ネットバンキングを使うとき
- メールやSMSのリンクからログインしない。公式アプリか、自分で登録したブックマークから開く
- 銀行が用意しているワンタイムパスワードやパスキーを有効にする
- 入出金や振込の通知をオンにして、身に覚えのない動きにすぐ気づけるようにする
- 使わないなら、振込の限度額を下げておく
電話やメールで連絡が来たとき
- 銀行が電話やメールで暗証番号やパスワードを聞くことはありません
- 不安な連絡が来たら、そのメールや電話ではなく、カードの裏や公式サイトに書かれた番号に自分からかけ直す
パスワードの管理に不安がある人は、パスワード管理アプリを使うのもひとつの手です。僕が実際に乗り換えたときの設定も公開しています。
1Passwordに乗り換えたので、自分の初期設定を全部公開します|Apple・Googleからの移行メモ
万が一被害にあったときの補償
キャッシュカードが偽造・盗難されて預金を引き出された場合は、預金者保護法という法律で、原則として銀行が補償することになっています。インターネットバンキングの不正送金や通帳の盗難についても、全国銀行協会の申し合わせで、同じように銀行が負担する取り決めがあります。
ただし、条件があります。
- 利用者に過失がある場合:補償が75%に減額されることがある
- 利用者に重大な過失がある場合:補償されないことがある
重大な過失の典型例として挙げられているのは、他人に暗証番号を教えた、暗証番号をカードに書いた、他人にカードを渡した、といったケースです。生年月日を暗証番号にしたまま免許証と一緒に持ち歩く、といった管理も、過失とみなされる可能性があります。
実際、補償されないケースは少なくありません。金融庁の集計では、2022〜2025年度のインターネットバンキングの不正送金のうち補償するかどうかが決まった件で、実際に補償されたのは約75%でした。
前の章の対策は被害を防ぐだけでなく、万一のときにきちんと補償を受けるためにも大事、ということです。被害に気づいたら、すぐに銀行と警察に連絡してください。
まとめ:守りが固い「回線」より自分の「手元」を守ろう
- 銀行の回線はインターネットと分けられた閉じた道を使い、その上で暗号化されている
- 暗証番号はATMのボタンを押した時点で暗号化され、そのままの数字では流れない
- 実際の被害の中心は、フィッシングなど利用者の手元を狙う手口
- 銀行の情報漏えいは、それ自体よりも「本物っぽい詐欺の材料」になる点に注意
- 暗証番号・パスワードの管理は、補償を受けるための条件でもある
情報漏えいのニュースが続くと、なんでも不安になってしまいますが、怖がるポイントを間違えないことが一番の対策です。
この記事は公開資料をもとに一般的な仕組みをまとめたものです。金融系のネットワークに詳しい方で、「ここは違うよ」「こういう仕組みもあるよ」という点があれば、ぜひXで教えてください。
参考資料
- 総務省「金融機関におけるネットワークについて」(平成21年)
- 全国銀行協会「第5次全銀システムの稼働について」(2003年)
- 全国銀行協会「全国銀行データ通信システム(全銀システム)」
- PCI SSC「PIN取引セキュリティ(PTS)インタラクションポイント(POI)規格」
- 警察庁「令和7年におけるサイバー空間をめぐる脅威の情勢等について」
- 全国銀行協会「偽造・盗難カード預金者保護法」関連の解説
- 金融庁「預貯金の不正送金被害等の発生状況(令和8年3月末)について」(2026年6月)