「自宅のFortiGateが、1分間に11回もスキャンされている」。そんなポストが、2026年11月にXで話題になりました。FortiGateの「ローカルトラフィック」のログに、Telnet、SMTP、聞き慣れないポート番号宛ての通信がずらりと並んだ画面です。
私も自宅で検証用のFortiGate 60Fを動かしています。同じことが起きているのか気になったので、実機でログを取って確かめてみました。
先に結果を書くと、約20分ログを取った範囲で、外からのスキャンは0件でした。ただ、0件になったのには理由があり、同じログを出すまでに設定でも1度つまずいています。この記事では、その理由とログの出し方、0件でも閉じておくべき設定をまとめます。
※撮影・検証に使ったのは自宅の検証用60F(FortiOS 7.6.6)です。設定を変えて確かめたあと、元に戻しています。
結論:マンションの共用回線では、スキャンは手前で止まっていた
0件だった理由は、我が家のネット回線がマンションの共用回線だったことです。
インターネットで1分に何回もスキャンを受けるのは、グローバルIPアドレスを持つ機器です。共用回線では、グローバルIPを持っているのはマンション全体の共用ルーターで、各住戸のFortiGateではありません。外から届いたスキャンは共用ルーターで止まり、自宅のFortiGateまでは来ていませんでした。
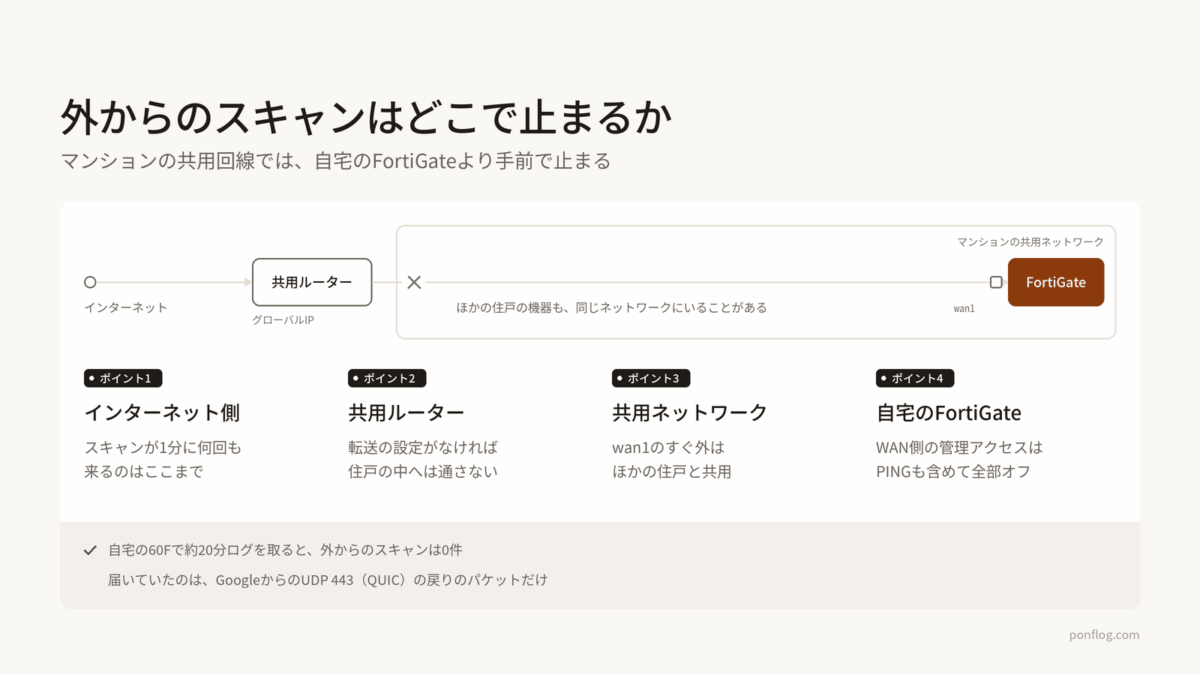
ネット無料のマンションで、回線が建物の中でどう分けられているかは、マンションのネット無料はなぜ遅い?の記事で図にしています。
ポストの方の自宅では、おそらくFortiGateがグローバルIPを直接持っているのだと思います。その場合は、スキャンがそのままFortiGateのWAN側に届くので、1分に11回という数字は不思議ではありません。
wan1のIPアドレスで、自宅の回線がどちらか分かる
自分のFortiGateがグローバルIPを持っているかどうかは、wan1のIPアドレスを見れば分かります。
GUIでは、ネットワーク > インターフェース を開きます。
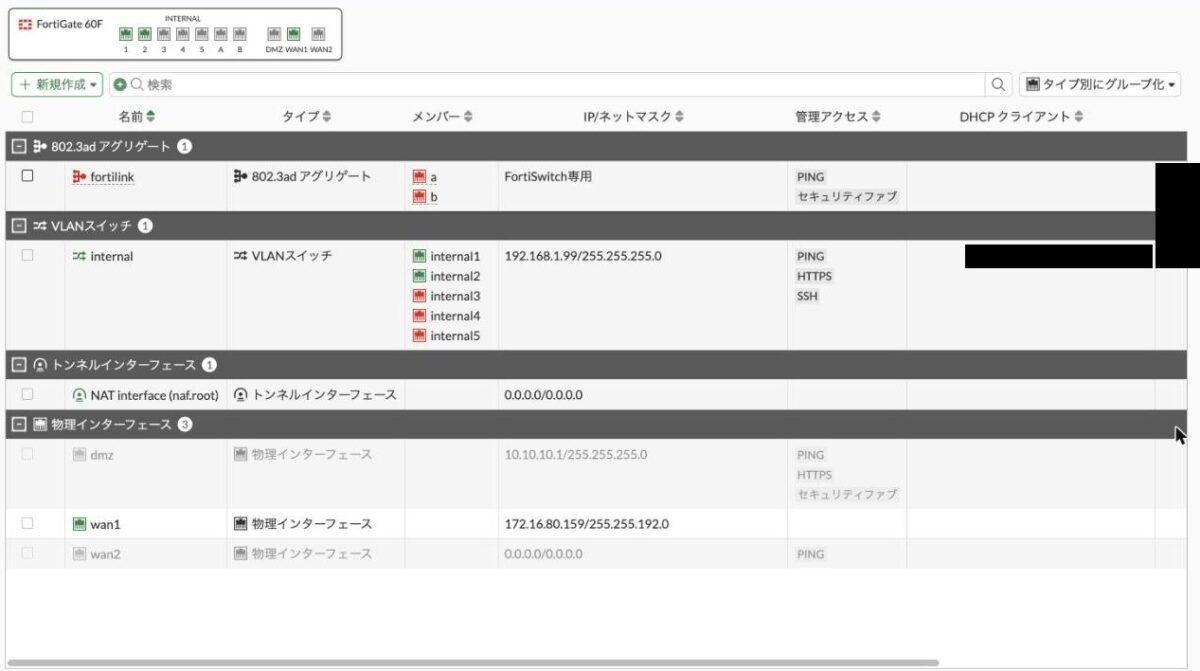
我が家の60Fでは、wan1が 172.16.80.159/18 でした。172.16.0.0〜172.31.255.255はプライベートIPアドレスの範囲なので、FortiGateの手前にもう1台ルーターがあると分かります。
wan1にプライベートIP(10.x.x.x、172.16〜31.x.x、192.168.x.x)が入っていれば、手前に別のルーターがあります。それ以外のアドレスなら、FortiGateがインターネットに直接つながっている可能性が高いです。
※100.64.0.0〜100.127.255.255は、通信会社が利用者どうしで共有するアドレス(CGNAT)の範囲です。この場合も、FortiGateの手前に通信会社の装置があります。
ポストと同じログを出すには、設定が2か所いる
ここからが実際にやってつまずいた所です。
最初にログ&レポート > ローカルトラフィック を開いたときは、何も表示されませんでした。ローカルインの拒否ログを記録しない設定になっていたためです。
1. ログ設定で「ローカルイン トラフィックのログ」をオンにする
ログ&レポート > ログ設定 の「ローカルトラフィック ロギング」で、「ローカルイン トラフィックのログ」をオンにします。
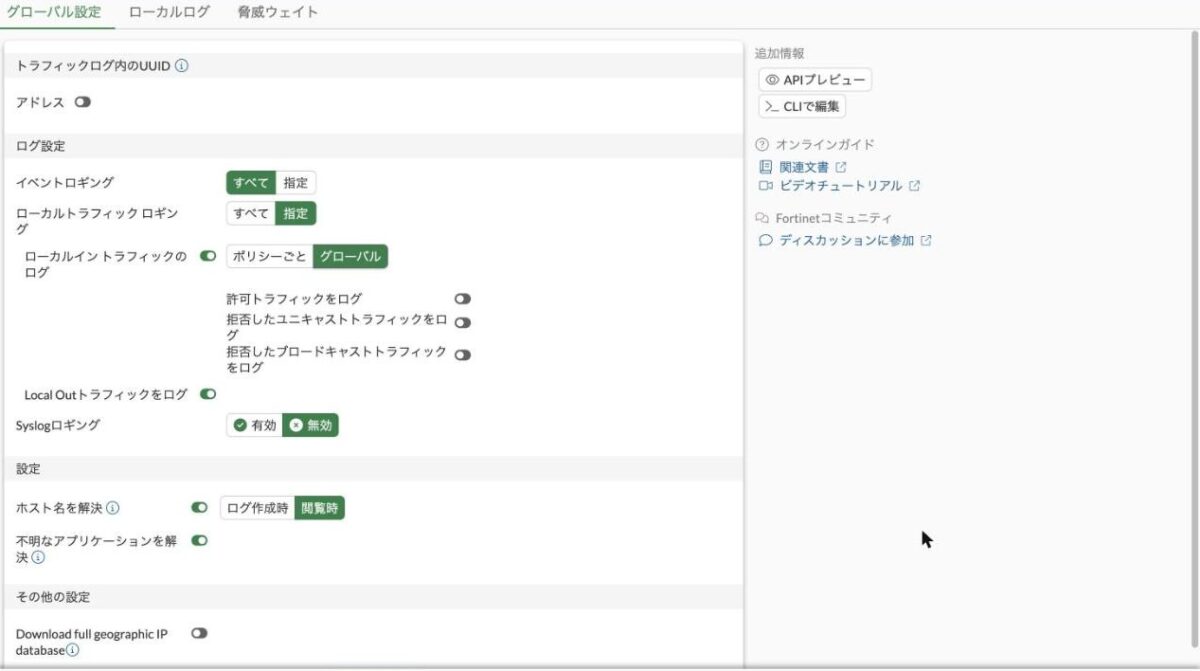
オンにすると「ポリシーごと」と「グローバル」を選べます。local-in-policyを1つも作っていないなら「グローバル」を選び、「拒否したユニキャストトラフィックをログ」をオンにします。「ポリシーごと」のままだと、記録の対象になるポリシーがないので何も残りません。
CLIでは次の設定です。
config log setting
    set local-in-deny-unicast enable
end
2. メモリへの保存で、ローカルトラフィックを有効にする
1をオンにして1時間近く待っても、ログは0件のままでした。
60Fには内蔵ディスクがなく、ログはメモリに保存されます。そのメモリへの保存の設定で、ローカルトラフィックが無効になっていました。この状態だと、記録したログがメモリに残りません。CLIで確認と変更をします。
show full-configuration log memory filter | grep local
config log memory filter
    set local-traffic enable
end
2か所をオンにしてはじめて、ローカルトラフィックのログに拒否された通信が並ぶようになりました。同じ画面を出そうとして0件のままなら、ディスクのない機種ではこちらを疑ってみてください。
実際に記録されたログ:届いていたのはQUICの戻りのパケット
2か所をオンにした状態で、平日の午前中にログを取りました。
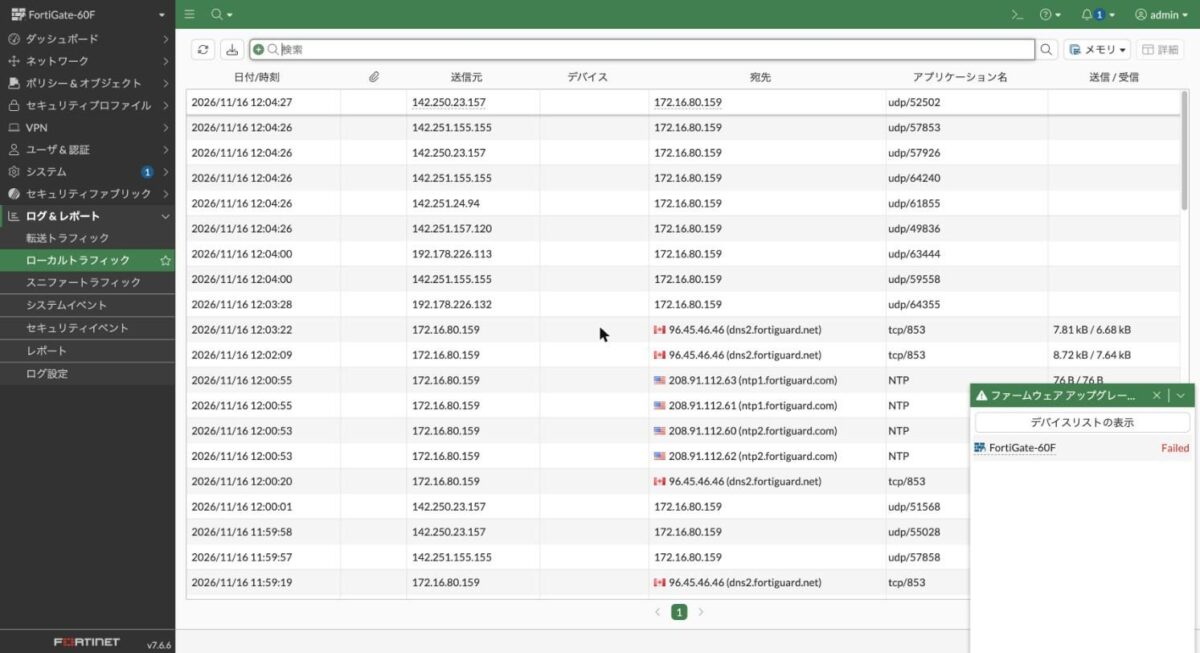
確認できた約20分(11:45〜12:06)の結果は次のとおりです。
| 項目 | 結果 |
|---|---|
| wan1宛てに拒否された通信 | 62件 |
| そのうちTCPのスキャン | 0件 |
| マンション内(172.16.x.x)から | 0件 |
| 送信元 | すべてGoogleのアドレス、送信元ポートはUDP 443 |
UDPの443番は、ブラウザがGoogleのサービスと通信するときに使うQUICという方式です。家の端末の通信が終わったあとに遅れて届いた戻りのパケットが、行き先がなくなってFortiGateで捨てられたものと考えられます。どれも返事のパケットで、FortiGateを探りに来た通信ではありません。
なお、ログを見られたのは最後の約20分だけでした。メモリに残せるログの量は少なく、家の端末からFortiGateへのDNSの問い合わせなども同じ場所に記録されるため、古いログから消えていきます。そのため、ここで言えるのは「約20分見た範囲ではスキャンは0件」までです。長い時間の傾向を見たい場合は、FortiAnalyzerやsyslogサーバーなど、外にログを送る仕組みが必要です。
試したあとは、2か所とも元に戻しました。記録を残し続けると、ほかのログが早く消えていくためです。
config log memory filter
    set local-traffic disable
end
config log setting
    set local-in-deny-unicast disable
end
共用回線でも、WAN側は閉じておく
スキャンが来ないなら、WAN側の設定は気にしなくていいのかというと、そうではありません。
共用回線では、wan1のすぐ外は同じマンションの共用ネットワークです。我が家のwan1は /18 の範囲にあり、ほかの住戸の機器が同じネットワークにいる可能性があります。住戸どうしの通信を共用ルーターで遮断しているかどうかは物件しだいで、入居者からは分かりません。
wan1の管理アクセスを開けていれば、インターネットからは見えなくても、同じマンションの誰かからは管理画面が見えるかもしれません。我が家の60Fは、wan1の管理アクセスがHTTPS、SSH、PINGを含めてすべてオフで、VIP(ポート転送)やVPNの入口もありませんでした。
WAN側で確認したい項目は、FortiGateのWAN側設定チェックリストに実機の画面つきでまとめています。
グローバルIPを直接持つなら、スキャンは来る前提で考える
一方、FortiGateがグローバルIPを直接持っている環境なら、ポストのような数のスキャンは来る前提で考えたほうがいいです。
Fortinetの2025年版のレポートでは、2024年に観測したスキャンが毎秒約3万6,000件、前年から16.7%増えたとされています。2026年版でも、脆弱性を悪用しようとする試みが前年から25.49%増えたと報告されています。個人の家でも法人でも、グローバルIPを持っていれば同じように探されます。
スキャンが来ること自体は防げません。大事なのは、来たときに応答する入口を作らないことです。
- wan1の管理アクセスはすべてオフにする
- 使っていないVPNやポート転送を残さない
- local-in-policyを使うなら、最後に全部を拒否するルールを自分で置く
3つ目には注意が必要です。local-in-policyは、通常のファイアウォールポリシーと違って、最後に「それ以外はすべて拒否」が自動では入りません。許可のルールだけを作っても、それ以外の通信はlocal-in-policyでは止まりません。CLIでの確認方法はFortiGate 60F CLIチートシートも参考にしてください。
まとめ
自宅のFortiGateに届くスキャンを実機のログで確かめると、次のことが分かりました。
- マンションの共用回線では、外からのスキャンは共用ルーターで止まり、約20分見た範囲で0件だった
- wan1がプライベートIPなら、FortiGateの手前に別のルーターがある
- ポストと同じログを出すには、ログ設定とメモリへの保存の2か所をオンにする必要があった
- 届いていたのは、GoogleからのQUICの戻りのパケットだけだった
- 共用回線でも、wan1の外にはほかの住戸がいるので、WAN側は閉じておく
同じように試した方で、違う結果になった、ここは違うのでは、という点があれば、Xで教えてもらえるとうれしいです。